不正アクセス禁止法とは?禁止行為と罰則・事例・被害時の対処を弁護士が解説
不正アクセス禁止法とは、ネットワーク経由で他人のIDとパスワードを使ってコンピュータに入り込む行為と、その準備にあたる行為を禁止し、罰則を定めた法律です。正式名称は不正アクセス行為の禁止等に関する法律で、1999年に制定されました。
SNSのアカウントを乗っ取られた、元従業員が社内システムにログインしていた、フィッシングメールに入力してしまった。こうした相談の多くはこの法律の守備範囲にあります。一方で、家族のスマートフォンを見た行為や同僚とのパスワード共有がどこから違法になるかは、条文を読まないと判断できません。
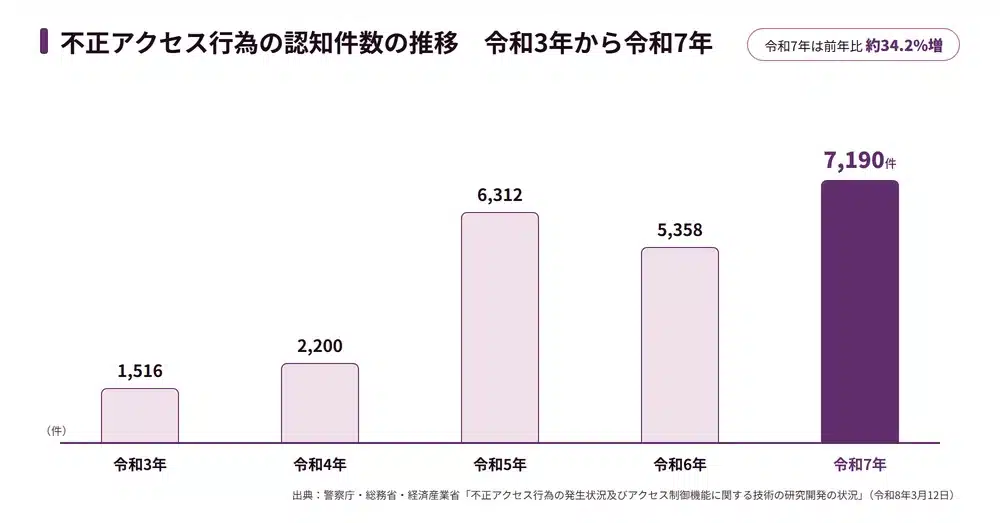
法定刑は2025年6月1日から、懲役に代わる新しい刑である拘禁刑に変わりました。令和7年、つまり2025年の認知件数は7,190件と、前年から3割以上増えています。現行法の条文に沿って、禁止される5つの行為、罰則、被害を受けたときに個人と企業がとるべき手順を整理します。
この記事の目次
不正アクセス禁止法とは
不正アクセス禁止法とは、ネットワークにつながったコンピュータに、他人の識別符号(IDやパスワードなど、本人を見分ける符号)を使ったり認証の穴を突いたりして入り込む行為を禁止した法律です。そのためにIDやパスワードを集める行為も禁じています。平成11年法律第128号として1999年8月13日に公布され、2000年2月13日に施行されました。
第1条が目的に掲げるのは、電気通信回線を通じて行われる電子計算機に係る犯罪の防止と、アクセス制御機能、つまりログイン認証の仕組みによって実現される電気通信の秩序の維持です。情報を盗んでいなくても、ログインできる状態にしただけで処罰の対象になります。
参考:不正アクセス行為の禁止等に関する法律 第1条(e-Gov法令検索)(令和4年法律第68号による改正・2025年6月1日施行)
条文を読むために押さえる用語
▼ 不正アクセス禁止法第2条が定義する用語
| 用語 | 条文上の意味 | 本文での言い換え |
|---|---|---|
| 特定電子計算機 | 電気通信回線に接続している電子計算機 | ネットワークにつながったコンピュータ |
| アクセス管理者 | 特定電子計算機の利用について動作を管理する者 | そのシステムを誰に使わせるかを決める人や会社 |
| 利用権者 | アクセス管理者の許諾を得て利用する者 | 正規のアカウント保有者 |
| 識別符号 | 利用権者を区別するために付され、第三者に知らせてはならないとされる符号など | ID・パスワード。生体認証のデータも含む |
| アクセス制御機能 | 入力された符号が識別符号であることを確認して制限を解除する機能 | ログイン認証の仕組み |
違法かどうかを分ける軸は、アクセス管理者が誰にその利用を許しているかです。他人の識別符号を入力する型については、アクセス管理者または利用権者の承諾を得たログインが不正アクセス行為から除かれると第2条第4項第1号が定めています。認証を回避する型では、管理者の承諾だけが除外事由です。この除外文言が、家族や元従業員のケースの判断基準になります。
制定から拘禁刑への改正までの経緯
制定当初に禁止されていたのは、不正アクセス行為そのものと、他人のIDやパスワードを第三者に教えるなどの助長行為だけでした。フィッシングで集めたパスワードを不正アクセスに使う目的で保管していても、実際にログインするまでは処罰できないという穴が、平成24年(2012年)の改正で埋められています。
▼ 不正アクセス禁止法の制定と主な改正
| 公布・施行 | 改正法 | 主な内容 |
|---|---|---|
| 1999年8月13日公布・2000年2月13日施行 | 平成11年法律第128号として制定 | 不正アクセス行為と助長行為の禁止、罰則、管理者の防御措置、公安委員会の援助 |
| 2011年6月24日公布・2012年11月1日施行 | 平成23年法律第74号 | サイバー犯罪に関する条約への対応として国外犯の処罰規定を整備 |
| 2012年3月31日公布・2012年5月1日施行 | 平成24年法律第12号 | 識別符号の不正取得と不正保管の禁止、フィッシングの禁止、助長行為の範囲拡張、法定刑の引き上げ |
| 2022年6月17日公布・2025年6月1日施行 | 令和4年法律第68号 | 刑法改正に伴い懲役を拘禁刑に改める |
不正アクセス禁止法で禁止される5つの行為
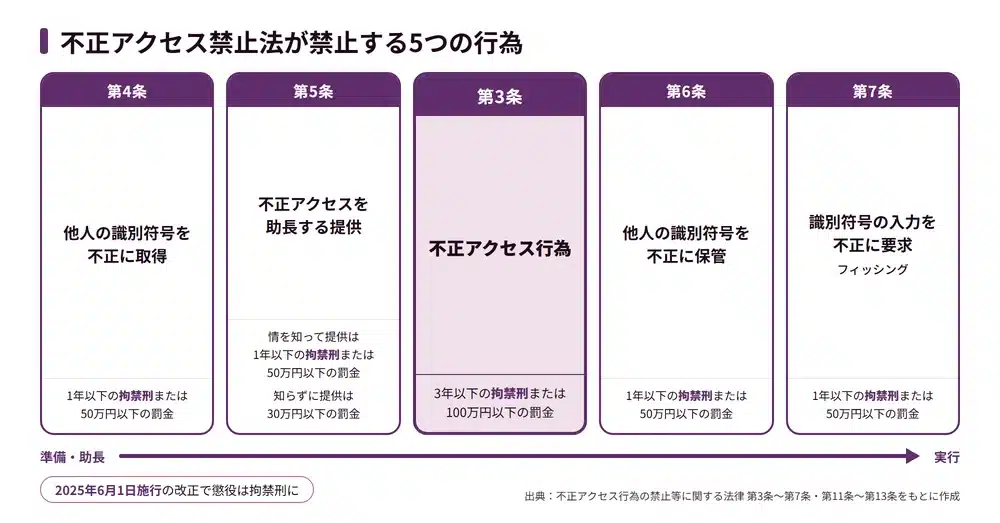
不正アクセス禁止法が禁止する行為は5つあり、第3条から第7条に1つずつ置かれています。罰則は第11条から第13条にまとめられています。
▼ 不正アクセス禁止法が禁止する5つの行為と法定刑
| 条 | 禁止される行為 | 法定刑 |
|---|---|---|
| 第3条 | 不正アクセス行為 | 3年以下の拘禁刑または100万円以下の罰金(第11条) |
| 第4条 | 他人の識別符号を不正に取得する行為 | 1年以下の拘禁刑または50万円以下の罰金(第12条第1号) |
| 第5条 | 不正アクセス行為を助長する行為 | 相手の目的を知っていれば1年以下の拘禁刑または50万円以下の罰金(第12条第2号)。知らなければ30万円以下の罰金(第13条) |
| 第6条 | 他人の識別符号を不正に保管する行為 | 1年以下の拘禁刑または50万円以下の罰金(第12条第3号) |
| 第7条 | 識別符号の入力を不正に要求する行為 | 1年以下の拘禁刑または50万円以下の罰金(第12条第4号) |
不正アクセス行為 第3条
不正アクセス行為とは、認証で守られたコンピュータにネットワーク経由で入り込み、制限されている利用ができる状態にする行為です。第2条第4項は、他人の識別符号を入力する、認証を回避する情報や指令を送り込む、別のコンピュータを経由して制限を免れる、という3つの型を定めています。令和7年に検挙された不正アクセス行為407件のうち399件は、他人のIDとパスワードを使う識別符号窃用型でした。ログインに成功して利用できる状態にしたところで犯罪は完成(既遂)し、その後にデータを見たか、何かを盗んだかは問われません。識別符号を入力する型は、アクセス管理者または利用権者の承諾を得て行う場合が除かれます。認証の穴を突く型と別のコンピュータを経由する型では、管理者の承諾がなければ除かれません。承諾の主体と範囲の確認が違法性判断の入口になります。
他人の識別符号を不正に取得する行為 第4条
第4条は、不正アクセス行為に使う目的で他人の識別符号を取得することを禁じています。フィッシングで入力させる、漏えいした名簿を買い取るなど、手段は問われません。問われるのは目的です。偶然パスワードを知った、業務でアカウント情報を預かっている、というだけでは第4条には当たりません。ただし、預かった識別符号を許された業務の範囲を超えたログインに使えば、第3条の不正アクセス行為が別に問題になります。目的があるかは、取得の経緯や保存の仕方、その後の行動から判断されると解されます。
不正アクセス行為を助長する行為 第5条
第5条は、他人のIDとパスワードを、そのシステムの管理者と正規の利用者以外に提供することを禁じています。相手が不正アクセスをするつもりだと知っていれば第12条第2号、知らなくても第13条の対象です。業務その他正当な理由がある場合は除かれ、管理者の指示でシステム保守のためにアカウント情報を渡す場面が典型です。一方、業務で預かった同僚や顧客のIDとパスワードを、管理者である会社の許可なく退職者や外部の知人に教える行為は、正当な理由とは認められず、第5条に当たる可能性があります。
他人の識別符号を不正に保管する行為 第6条
第6条は、不正に取得された他人の識別符号を、不正アクセス行為に使う目的で保管することを禁じています。漏えいしたIDとパスワードの組み合わせを大量に持ち、別のサービスで順に試すパスワードリスト型攻撃の準備段階を捉える条で、対象は不正に取得された識別符号に限られます。
識別符号の入力を不正に要求する行為 第7条
第7条はフィッシングを直接禁じた条です。アクセス管理者になりすまし、または管理者だと誤認させて、IDとパスワードの入力を求める偽のページを公開する行為が第1号、同じ内容のメールを送る行為が第2号です。被害者が実際に入力したかは要件ではなく、偽のログイン画面を誰でも見られる状態に置いた時点で成立します。なお、アクセス管理者の承諾を得て行う場合は除かれます。社内の標的型メール訓練を外部に委託するときは、管理者としての承諾を委託契約に明記しておきます。
不正アクセス禁止法の罰則と公訴時効
法定刑は前掲の表のとおり3段階です。最も重いのは不正アクセス行為そのもので、3年以下の拘禁刑または100万円以下の罰金(第11条)。次が識別符号の不正取得や保管、フィッシング、相手の目的を知ったうえでの提供で、1年以下の拘禁刑または50万円以下の罰金です(第12条)。最も軽いのが相手の目的を知らずに他人のパスワードを教えた場合で、30万円以下の罰金です(第13条)。いずれも2025年6月1日施行の改正で、懲役が拘禁刑に置き換わりました。
参考:不正アクセス行為の禁止等に関する法律 第11条〜第13条(e-Gov法令検索)(令和4年法律第68号による改正・2025年6月1日施行)
不正アクセス行為の罰則
第11条の法定刑だけを見ると軽く感じるかもしれませんが、不正アクセス禁止法違反だけでも起訴され、常習性が認められれば執行猶予付きの拘禁刑や実刑もあり得ます。ログイン後に送金すれば電子計算機使用詐欺(コンピュータを不正に操作して財産を得る罪)、データを書き換えれば電磁的記録の不正作出といった別の罪も同時に成立し、複数の罪をまとめて裁く併合罪として刑の上限が引き上げられる場合もあります。第14条により、条約で処罰が求められる範囲では海外からの侵入も日本の法律で処罰できます。
助長行為などの罰則
第12条は、不正取得、相手の目的を知ったうえでの提供、不正保管、入力の不正要求を対象にしています。第13条は、業務その他正当な理由がないのに他人の識別符号を提供した人を、相手の目的を知らなかった場合でも対象にしています。知らなかったから無罪、にはならないのがこの法律の特徴で、正当な理由の有無が線になります。
不正アクセス禁止法違反の公訴時効
公訴時効は3年です。刑事訴訟法第250条第2項第6号が、長期5年未満の拘禁刑または罰金に当たる罪の時効を3年と定めており、第11条から第13条のどの罪もここに入ります。起算点は犯罪行為が終わった時、継続的な不正アクセスの場合は最後の行為が行われた時。ログインが繰り返されていれば1回ごとに数えます。3年を過ぎると検察官は起訴できなくなりますが、これは刑事の時効で、不法行為に基づく損害賠償請求権(民法724条)の消滅時効は別に進みます。不正ログインは気づくまでに時間がかかり、時効より先にログが消えることも多いため、気づいた時点ですぐ記録を残して動くことが要になります。
不正アクセス禁止法違反は親告罪か
不正アクセス禁止法違反は親告罪ではありません。被害者の告訴がなければ起訴できないという定めがこの法律には置かれておらず、警察は事実を把握すれば捜査を始めることができ、検察官も起訴できます。刑事訴訟法第239条第1項により、犯罪があると考える人は誰でも告発できるため、乗っ取りに気づいた第三者や社内の担当者からの告発も受け付けられます。
▼ 被害届・告訴・告発の違い
| 手段 | 誰が行うか | 法的な性質 | 実務上の意味 |
|---|---|---|---|
| 被害届 | 被害者 | 被害の事実を届け出るもの。処罰を求める意思表示は含まない | 事件を認知させる入口。捜査に進むかは捜査機関の判断 |
| 告訴 | 被害者など告訴権者 | 犯罪事実を申告し犯人の処罰を求める意思表示。刑事訴訟法第230条 | 処罰意思が記録に残り、告訴状で事件の全体像と証拠を整理して伝えられる |
| 告発 | 被害者以外の第三者 | 犯罪があると考える人が処罰を求める意思表示。刑事訴訟法第239条第1項 | 被害者本人が動けない場合や、会社の担当者が把握した不正に使える |
非親告罪でも告訴には意味があります。被害届だけでは事件の認知にとどまりますが、告訴状には日時、対象のシステム、ログイン記録、被害の内容を整理して添えるため、捜査機関が事件の輪郭を把握しやすくなります。処罰を求めた記録が残ることで、加害者側から示談、つまり話し合いによる金銭などでの解決を申し入れられたときの交渉の足場にもなります。ただし親告罪ではないため、示談が成立して告訴を取り消しても、捜査や起訴が自動的に止まるわけではないという点に注意。示談は処分や量刑の判断で考慮される事情にとどまります。
不正アクセスに当たるか判断に迷うケース
違法かどうかを分けるのは、アクセス管理者または正規の利用者がそのログインを承諾していたか、承諾の範囲に収まっていたかです。
▼ 承諾の有無と範囲で見る不正アクセスの当てはめ
| ケース | 考え方 |
|---|---|
| 配偶者や恋人のSNSやクラウド、メールに、本人のIDとパスワードを使って黙ってログインする | 本人の承諾がない以上、家族でも不正アクセス行為に当たり得ると解されます。夫婦であることや証拠を集める目的は除外事由ではありませんスマートフォンの画面ロックを解除して中を見る行為はネットワークを通じた認証ではなく本法の対象外ですが、ログイン済みの状態から先へ操作する場合の評価は分かれます |
| 退職した従業員が在職中のIDで社内システムにログインする | 退職で会社の承諾は失われたと解されるのが通常で、アカウントが残っていても第3条に当たる可能性があります。承諾がいつ終わるかを規程で示せると判断が明確になります |
| 部署の共有アカウントを、許された業務の範囲を超えて私的に使う | 認証を通る行為自体は承諾済みと評価される余地があり、範囲を超えた利用がすべて第3条になるわけではありません。アカウント情報を第三者に教えれば第5条が問題になります |
| 本人が口頭でパスワードを教え、代わりにログインしてほしいと頼んだ | 利用権者の承諾があるため第3条には当たらないと考えられる場面です。ただし、規約で第三者へのID共有を禁じているサービスでは見解が分かれ、利用停止や補償対象外になるリスクも別にあります。承諾が撤回された後のログインは第3条に当たり得るため、頼まれた経緯の記録を残しておくのが安全です |
| 自分のアカウントにログインできず、覚えているパスワードを何度も試す | 自分が利用権者であるアカウントへの入力は他人の識別符号の入力ではなく、第3条の対象になりません |
アクセス管理者に求められる義務
不正アクセス禁止法は守る側にも条文を置いています。第8条は、アクセス管理者に3つの努力義務を課しています。識別符号などを適正に管理すること、アクセス制御機能の有効性を常に検証すること、必要があると認めるときは速やかに機能の高度化などの防御措置を講ずることです。
参考:不正アクセス行為の禁止等に関する法律 第8条(e-Gov法令検索)(令和4年法律第68号による改正・2025年6月1日施行)
これは努力義務で、怠っても不正アクセス禁止法上の罰則はありません。ただし、個人情報保護法には別に義務があります。不正の目的による個人データの漏えいは、人数を問わず個人情報保護委員会への報告と本人への通知の対象です。第8条の防御措置を尽くしていたかは、漏えい後に取引先や本人から責任を問われた場面で、対応が相当だったかを判断する材料になると解されます。漏えいが確定していなくても、不正アクセスの痕跡があり個人データにアクセスできた状態なら、漏えいのおそれがある事態として報告対象になります。迷う場合は速報を出し、確報で訂正する運用が安全です。
被害を受けた管理者を支える規定もあります。第9条第1項は、不正アクセス行為を受けたアクセス管理者が再発防止のために必要な資料を添えて援助を申し出、都道府県公安委員会がその申出を相当と認めたとき、手口や原因に応じて資料の提供や助言を行うと定めています。捜査や被害回復の制度ではなく、防御の立て直しを支える仕組みです。
不正アクセス禁止法違反の事例
令和7年の不正アクセス行為の発生状況
令和7年の不正アクセス行為の認知件数は7,190件で、前年の5,358件から約34.2%増えました。不正アクセス後の行為はインターネットバンキングでの不正送金等が4,747件で最も多く、証券会社のインターネット取引サービスでの不正取引等が1,484件と前年の2件から急増しています。
参考:警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
SNSアカウントを乗っ取った事例
同級生のアカウントを乗っ取り、本人になりすまして女子生徒らに300回以上メッセージを送ったとして、兵庫県警が2017年1月30日に高校3年の男子生徒を不正アクセス禁止法違反の疑いで逮捕したと報道されています。逮捕段階の報道で、その後の処分は確認していません。裁判に至った例では、女性7人のFacebook等に238回にわたり不正にアクセスした被告に対し、東京地方裁判所が2016年8月3日、犯行は常習的で執拗であり、不正アクセス成功時の達成感を得たい等の動機に酌量の余地はないが、覗き見た情報を流出させてはいないこと等から、懲役2年6月、執行猶予4年の判決を言い渡しています。
勤務先の顧客情報を不正に取得した事例
勤務先の情報システムを担当していた会社員が、会社の顧客情報を不正に取得して売却しようと企てた事件があります。不正アクセス行為と記録媒体の窃取について、東京地方裁判所は2009年11月12日に懲役2年の実刑判決を言い渡しました。判決は、顧客情報を売却して35万円弱の利益を得た点などを重く見て、懲戒解雇される等一定の社会的制裁を受けたことを考慮しても執行を猶予するべき事案ではないとして、執行猶予を付けませんでした。権限を持つ内部者による不正は、正規の認証を通るため外部からの攻撃より発覚が遅れがちで、この事案では業務上の立場を利用して利益を得た点が実刑の判断につながっていると見られます。
フィッシングと不正送金を組み合わせた事例
複数の手口を組み合わせた事件では刑が大きく跳ね上がります。フィッシングメールと遠隔操作ウイルスで複数企業のネットバンキングの識別符号を取得し、不正ログインと不正送金を繰り返した被告に対し、東京地方裁判所は2017年4月27日、不正送金による財産的被害は合計519万円余りと大きく、同種前科による前刑の仮釈放後間もなく本件犯行に及んだことなどを理由に、懲役8年の実刑を言い渡しました。有罪となった罪名は、不正アクセス禁止法違反のほか、電子計算機使用詐欺、私電磁的記録不正作出とその供用、不正指令電磁的記録供用です。無線LANの暗号化鍵を使った接続については電波法違反も問われましたが、この点は無罪となりました。
不正アクセスの被害を受けた場合の対処法
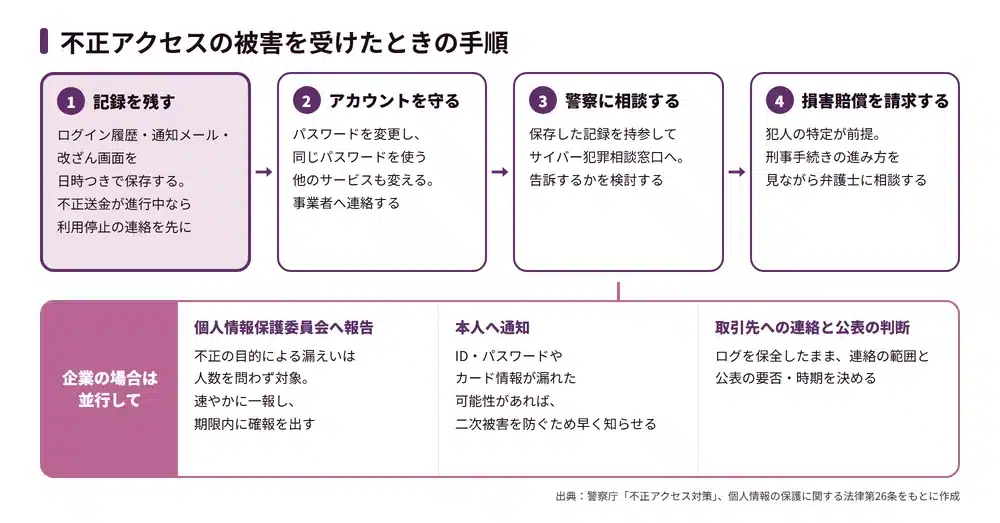
被害に気づいたら、記録を残す、アカウントを守る、警察に相談する、告訴と損害賠償を検討する、の順で動きます。企業はこれに個人情報保護委員会への報告と本人への通知が加わります。
証拠を保全して警察に相談する
不正送金や不正取引が進んでいる場合は、サービス事業者や金融機関に連絡して利用を止めることを最優先にします。それ以外の場合、最初にすることは記録を残すことです。不審なログイン履歴の画面、身に覚えのない操作を知らせる通知メール、改ざんされたページ。これらを日時がわかる形で保存しておきます。パスワードの変更は並行して進め、ほかのサービスで同じパスワードを使っていればそちらも変えるのが安全です。記録を取る前にアカウントを初期化してしまうと、後の捜査と損害賠償請求で使える証拠が消えます。
警察庁は、被害に遭ったらサービス提供会社等に速やかに連絡し、ログイン履歴等を保存して証拠を保全したうえで、保存した記録を持参して最寄りの警察署またはサイバー犯罪相談窓口に相談するよう案内しています。
参考:警察庁「不正アクセス対策」(警察庁ウェブサイト)
刑事告訴する
警察への相談と並行して告訴状を準備します。いつどのシステムに誰の識別符号で入られたのか、ログイン記録などの証拠、被害の内容と処罰を求める意思を書き、条文のどの行為に当たるかを示して提出します。犯人がわからない段階でも告訴はできます。被害の規模が大きい場合や社内の人間が関わる疑いがある場合は、早い段階で弁護士に入ってもらうと手戻りを防げます。
損害賠償を請求する
加害者が判明すれば、故意又は過失によって他人の権利又は法律上保護される利益を侵害した者の賠償責任を定める民法第709条に基づいて、損害賠償を請求できます。個人情報を拡散された精神的損害、ゲームアイテムや残高を奪われた財産的損害、被害調査の費用などが対象になり得ます。
参考:民法第709条(e-Gov法令検索)(現行条文)
壁になるのは犯人の特定です。接続元を民事の手続きだけで辿るのは難しく、刑事事件として捜査が進み加害者が判明してから請求に移るのが現実的な順序です。示談金の額は被害の内容と刑事手続きの段階で大きく変わり、一律の相場はありません。加害者の特定は捜査に頼る面が大きいため、刑事告訴を先に進めておくことが民事の請求の実現可能性を高めます。
企業として報告と初動を進める
会社のシステムが不正アクセスを受け、顧客や従業員の個人データが漏えいした、または漏えいしたおそれがあるときは、個人情報保護法第26条第1項により個人情報保護委員会への報告が義務になります。第2項は本人への通知を義務づけています。連絡先が不明など通知が困難な場合は、公表など本人の権利利益を保護するための代替措置で足ります。高度な暗号化などの措置を講じたデータは対象外で、委託先の事業者は委託元に通知すれば自ら報告する必要はありません。施行規則第7条第3号が不正の目的をもって行われたおそれがある行為による漏えい等を報告対象に定めており、人数の多少は関係なく1件でも対象です。同規則第8条は、事態を知った後すぐの速報と、知った日から60日以内の確報、つまり調査結果を踏まえた最終報告を求めています。
参考:個人情報の保護に関する法律第26条・同法施行規則第7条・第8条(e-Gov法令検索)(施行規則は令和8年個人情報保護委員会規則第2号による改正後・2026年6月14日施行)
並行して、ログの保全、サイバー犯罪相談窓口への相談と告訴の検討、取引先への連絡、公表の要否と時期の判断を進めます。報告期限は短く、初動でログを消してしまうと原因の特定も報告も行き詰まります。漏えいの疑いが出た段階で、技術の担当者と法務の担当者を同じ場に集めることが最初の一手です。
不正アクセスを防ぐために企業がとるべき対策
不正アクセス禁止法第8条の努力義務と個人情報保護法第26条の報告義務を踏まえると、企業の対策は認証を強くすることだけでは足りません。誰がどこまで使えるかを決め、権限が終わったら止め、何が起きたかを後から追える状態を保つことが法的な意味を持ちます。
▼ 法的観点から見た企業の不正アクセス対策
| 対策 | 法律上の位置づけ |
|---|---|
| 業務アカウントの共有禁止とID・パスワードを他人に教えない義務を規程に書く | 第5条の助長行為を社内で起こさない。承諾の範囲を文書で示し違反の線引きを明確にする |
| 退職日または異動日にアカウントを無効化する手順と責任者を決める | 退職者のログインを第3条違反として扱う前提を整え、被害の拡大を防ぐ |
| 認証ログとアクセスログを取り、保存期間を定める | 被害時の証拠保全と、第26条の報告で原因と範囲を説明するために要る |
| 重要なシステムに多要素認証を入れ、有効性を定期的に検証する | 第8条が求める防御措置そのもの。漏えい後に対応の相当性を示す材料になる |
| パスワード共有が法律に触れることと被害時の報告先を研修で教える | 第5条・第13条は、正当な理由のない提供を、相手の目的を知らなかった場合でも処罰する |
不正アクセス禁止法に関するよくある質問
スマートフォンのアプリへの不正ログインも対象になりますか
対象になります。アプリは事業者のサーバーにネットワーク経由でログインする仕組みだからです。他人のIDとパスワードでアプリにログインすれば第3条に当たり得ます。端末の画面ロックを解除する行為はネットワークを通じた認証ではないため、この法律ではなく別の問題として扱われます。
ハッキングは何罪になりますか
認証で利用が制限されているシステムに、他人のIDやパスワードで、または認証の穴を突いて入る行為は、それだけで不正アクセス禁止法違反です。そのうえで、侵入後にデータを消して業務を妨げれば電子計算機損壊等業務妨害、口座から送金すれば電子計算機使用詐欺というように、その後の行為ごとに別の罪が加わります。認証で制限されていないシステムへの侵入は本法の対象ではなく、その後の行為ごとの罪で評価されます。
乗っ取られたアカウントで買い物をされた代金は誰が負担しますか
一律には決まりません。第一次的な責任は加害者にありますが、判明しないことが多く、実際にはサービス事業者やカード会社の規約と補償制度で処理される場面が大半です。パスワードの使い回しなど利用者側の規約違反があると補償が減ることもあるため、気づいたらすぐ事業者へ連絡し、ログイン履歴を保存しておくことが補償の前提になります。法人名義の口座やカードは個人向けの補償の枠組みの対象外であることが多く、金融機関との契約内容と自社の管理に落ち度がなかったかを個別に確認する必要があります。
海外からの不正アクセスも日本の法律で処罰できますか
処罰できる場合があります。第14条は、不正アクセス行為と識別符号の不正取得、相手の目的を知ったうえでの提供、不正保管の罪について、刑法第4条の2の例に従うと定めています。条約で国外犯の処罰が求められる範囲では、海外から日本国内のサーバーに侵入した行為も対象です。
条文はどこで読めますか
e-Gov法令検索で全文を読めます。施行日を指定して、現行条文と改正前の条文を見比べることもできます。警察庁のウェブサイトには法律の解説と2012年改正の概要が公開されています。
参考:e-Gov法令検索 不正アクセス行為の禁止等に関する法律(令和4年法律第68号による改正・2025年6月1日施行)
まとめ:不正アクセス被害は早期の法的対応が重要
不正アクセス禁止法は、他人の識別符号によるログインと認証の回避を第3条で禁じ、その準備にあたる取得、提供、保管、フィッシングを第4条から第7条で禁じています。法定刑は2025年6月1日から拘禁刑で、違反は親告罪ではありません。
被害に気づいたら、記録を残し、アカウントを守り、警察に相談したうえで告訴と損害賠償を検討します。企業は個人情報保護委員会への報告と本人への通知が義務になり、初動でのログの保全が結果を左右します。公訴時効は3年ですが、ログはそれより早く消えます。気づいた日に記録を残し、警察と弁護士に相談するのが早いほど、告訴も賠償請求も通りやすくなります。
当事務所による対策のご案内
モノリス法律事務所は、ITとインターネットに関する法律問題を中心に扱う法律事務所です。不正アクセスの被害については、証拠の保全と整理、告訴状の作成と警察への対応、加害者が判明した後の損害賠償請求と示談交渉まで、刑事と民事の両面から一貫して対応しています。企業の場合は、個人情報保護委員会への速報と確報の書面作成、本人への通知文や取引先向け報告書の起案、公表の要否の判断もお任せいただけます。元ITエンジニアの弁護士が在籍し、技術的な事実関係を踏まえて法的な手続きに落とし込める点が当事務所の強みです。