令和6年改正個人情報保護法とは?2024年4月施行の漏えい等報告・安全管理措置の対象拡大を解説
2024年4月1日、個人情報保護法の施行規則とガイドラインが改正されました。変わったのは法律の本体ではありません。それでも実務には大きく響きます。漏えいが起きたときに個人情報保護委員会へ報告する義務の対象が、これまでの個人データから、一部の個人情報にまで広がったからです。広がったのは、不正の目的による行為で漏えいした場合に限られます。誤送付や紛失など、不正の目的によらない漏えいでは、従来どおり個人データだけが対象です。
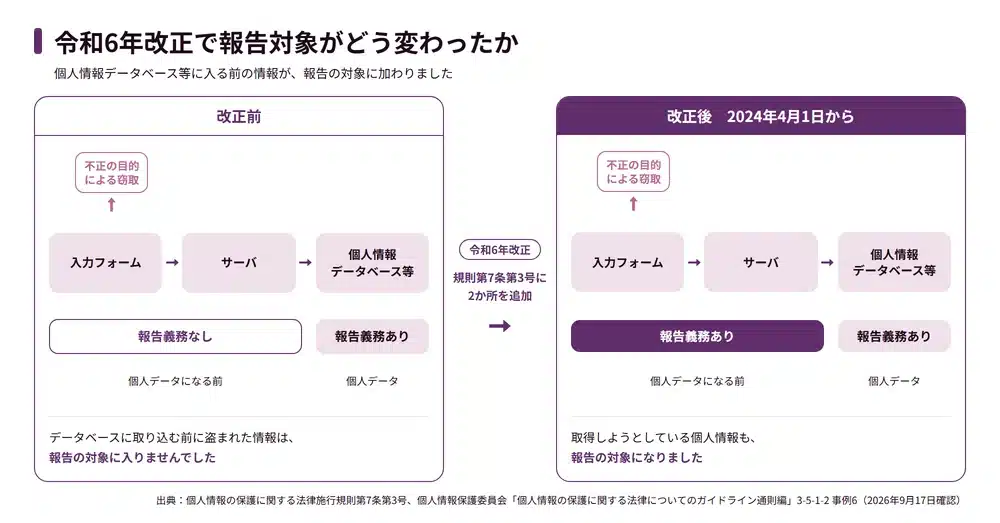
ねらいはウェブスキミングへの対応にあります。ECサイトの入力ページが書き換えられ、利用者が打ち込んだクレジットカード番号が、自社のデータベースに入る前に盗まれてしまうのです。改正前はこの被害が報告義務の対象から外れていました。
改正で変わった規則第7条第3号の中身、速報と確報の期限、委託元と委託先のどちらが報告するのかを、条文とガイドラインの記載に沿って整理します。あわせて、令和8年改正が公布されたいま、このルールがまだ効いているのかも確認します。
この記事の目次
令和6年改正個人情報保護法とは
令和6年改正個人情報保護法とは、2024年4月1日に施行された個人情報保護法施行規則とガイドラインの改正をいいます。改正されたのは法律そのものではなく、その下にある規則とガイドラインです。本記事では、この2024年4月施行の改正を便宜上こう呼びます。個人情報保護法そのものの改正ではありません。
変わったのは、漏えい等が起きたときの報告と本人への通知の義務、安全管理措置を講じる義務、そして保有個人データの安全管理措置として公表する内容の範囲の3つです。いずれも対象が個人データだけだったところに、一定の場合の個人情報が加わりました。
▼ 令和6年改正で対象が広がった3つの場面
| 義務の内容 | 改正前の対象 | 令和6年改正後の対象 |
|---|---|---|
| 個人情報保護委員会への報告と本人への通知 | 個人データのみ | 個人データに加え、不正の目的による行為で漏えいした個人情報のうち、個人データとして取り扱うことを予定しているもの。取得済みのものと取得しようとしているものを含む |
| 安全管理措置を講じる義務 | 個人データのみ | 個人データに加え、個人データとして取り扱うことを予定している個人情報 |
| 保有個人データの安全管理措置の公表 | 個人データのみを前提 | 保有個人データとして取り扱うことを予定している個人情報に講じた措置も含む |
この改正は、個人情報の保護に関する法律施行規則の一部を改正する規則により行われ、2024年4月1日から施行されています。
参考:e-Gov法令検索 個人情報の保護に関する法律施行規則 改正履歴。改正規則は令和5年個人情報保護委員会規則第5号・令和5年12月27日公布
改正されたのは法律ではなく施行規則とガイドライン
個人情報保護のルールは4つの層で成り立っています。国会が決める法律、内閣が定める政令である個人情報保護法施行令、個人情報保護委員会が定める規則、そして委員会が公表するガイドラインです。令和6年改正が動かしたのは下の2層でした。
ガイドラインには2つの層があります。「しなければならない」「してはならない」と書かれた事項は、これに従わなかった場合に法違反と判断される可能性があると、委員会が示しています。他方で「望ましい」と書かれた事項は、従わなかったことをもって直ちに法違反となるものではありませんが、報告徴収や指導助言の際の判断基準になります。ガイドラインを努力目標として読むと、対応の水準を見誤ります。
令和2年改正では、公布から全面施行まで約1年10か月が置かれました。一方で令和8年改正は一部が公布から半年後の施行とされており、準備期間の長さは改正ごとに異なります。規則とガイドラインの改正はさらに短く、令和6年改正は公布から施行まで3か月あまりでした。
改正前は個人データだけが規制の対象だった
個人情報とは、生存する個人に関する情報で、氏名や生年月日などによって特定の個人を識別できるものをいいます。個人情報保護法第2条第1項第1号が定めています。このほか、旅券番号や運転免許証番号、顔認証データのように、それ単体で個人を識別できる符号も個人情報に当たります(同項第2号)。
個人データは、その個人情報の一部を指す言葉です。個人情報データベース等を構成している個人情報のことで、第16条第3項に定義があります。
イベントの出席者名簿で考えるとわかりやすくなります。参加者が申込フォームに書いた氏名や住所が個人情報です。それを表計算ソフトにまとめて検索できるようにしたものが個人情報データベース等で、そこに並んだ一件ずつが個人データにあたります。
改正前の個人情報保護法は、漏えい等の報告義務も安全管理措置の義務も、この個人データだけにかけていました。申込フォームに打ち込まれた直後で、まだ表計算ソフトに取り込んでいない情報が盗まれても、報告する義務はなかったということです。
令和8年改正との関係といま効いているルール
令和8年改正個人情報保護法は、2026年(令和8年)7月10日に成立し、同月17日に公布されました。ただし施行はまだです。施行期日は、一部が2027年1月17日、主要な部分は公布の日から2年を超えない範囲内で政令が定める日とされています。
つまり2026年9月の時点で現に効いているのは、令和6年改正を織り込んだいまのルールです。この記事で説明する報告義務と安全管理措置の範囲は、いまの実務にそのまま当てはまります。本記事が引用するガイドライン通則編の各記載は、令和8年6月一部改正後の現行版で確認しています(2026年9月17日時点)。
▼ 漏えい等報告をめぐる改正の流れ
| 改正 | 内容 | 施行の状況 |
|---|---|---|
| 令和2年改正 | 漏えい等の報告と本人への通知を努力義務から法的義務へ | 2022年4月1日施行 |
| 令和6年改正 | 報告と安全管理措置の対象を一部の個人情報へ拡大 | 2024年4月1日施行。現に効いている |
| 令和8年改正 | 統計作成やAI開発のためのデータ利活用、こどもの個人情報、課徴金制度など | 2026年7月17日公布。一部は2027年1月17日施行、主要部分は政令待ち |
令和8年改正法は令和8年7月10日に国会で可決、成立し、同月17日に公布されました。政令、規則、ガイドライン等の整備は現在も進められています。
参考:個人情報保護委員会 令和8年 改正個人情報保護法について。令和8年法律第56号・令和8年7月17日公布
令和8年改正では、漏えい等が起きたときの本人への通知のあり方も見直しの対象になっています。中身は別の記事で扱っています。ただし令和8年改正の施行日までは現行の通知ルールが適用されます。いま構築する通知フローは、施行後に見直す前提で作っておけば足ります。
令和6年改正で漏えい等報告義務の対象が広がった
令和6年改正で書き換わったのは、施行規則では第7条第3号の1か条です。ただし加わった文言は2か所あります。不正行為の相手方を当該事業者に対する行為に限定する文言と、取得前の個人情報を報告対象に含める括弧書きです。これに合わせて、ガイドライン通則編も安全管理措置(3-4-2)、報告対象事態(3-5-3-1)、公表事項(3-8-1)の各記載が改定されています。
加わったのは「当該個人情報取扱事業者が取得し、又は取得しようとしている個人情報であって、個人データとして取り扱われることが予定されているものを含む」という一文です。データベースに入る前の情報も、この号の報告対象に含まれることになりました。
▼ 令和6年改正による規則第7条第3号の変更
| 規則第7条第3号の内容 | |
|---|---|
| 改正前 | 不正の目的をもって行われたおそれがある個人データの漏えい等が発生し、又は発生したおそれがある事態 |
| 改正後 | 不正の目的をもって行われたおそれがある当該個人情報取扱事業者に対する行為による個人データ(当該個人情報取扱事業者が取得し、又は取得しようとしている個人情報であって、個人データとして取り扱われることが予定されているものを含む。)の漏えい等が発生し、又は発生したおそれがある事態 |
取得しようとしている個人情報に当たるかどうかは、その事業者が用いている個人情報の取得手段等を考慮して客観的に判断するとされています。
参考:個人情報保護委員会 個人情報の保護に関する法律についてのガイドライン通則編 3-5-3-1(平成28年11月(令和8年6月一部改正)公表・最終確認日:2026年9月17日)
報告が必要になる事態は、この第3号を含めて4つあります。第1号から第3号は、1人分の漏えいでも該当すれば報告の対象です。人数の要件があるのは第4号だけです。
▼ 施行規則第7条が定める報告対象事態
| 号 | 報告が必要になる事態 | 例 |
|---|---|---|
| 第1号 | 要配慮個人情報が含まれる個人データの漏えい等 | 従業員の健康診断結果、患者の診療情報 |
| 第2号 | 不正に利用されると財産的被害が生じるおそれがある個人データの漏えい等 | クレジットカード番号、送金機能のあるサービスのIDとパスワードの組み合わせ |
| 第3号 | 不正の目的による行為での漏えい等。取得前の個人情報を含む | 不正アクセス、ランサムウェア、従業者による持ち出し、ウェブスキミング |
| 第4号 | 本人の数が1,000人を超える漏えい等 | 顧客名簿の大量流出 |
いずれの号も「発生し、又は発生したおそれがある事態」と書かれています。漏えいが確実になってからでは遅く、おそれの段階で報告の義務が生じます。調査の途中でも、対象に当たると判断した時点で動くことになります。
報告が不要になる場合
漏えい等が起きても、報告を要しない場合があります。その個人データや個人情報に高度な暗号化その他の秘匿化がされているなど、個人の権利利益を保護するために必要な措置が講じられているときです。暗号化されていれば一律に不要というわけではなく、復号のための手段が別に持ち出されていないかまで含めて判断されます。調査の結果、漏えい等のおそれが確認されなかった場合も、報告の対象にはなりません。
ウェブスキミングで何が起きるか
ウェブスキミングは、ECサイトなどの入力ページに不正なプログラムを仕込み、利用者が打ち込んだ情報をその場で抜き取る手口です。クレジットカード番号やパスワードが、事業者のサーバに届く前に攻撃者へ送られます。
事業者側から見ると、自社のデータベースは無傷です。改正前の規定では、盗まれた情報が個人データになっていない以上、報告の義務は生じませんでした。そのため、被害が出ているのに委員会が把握できないという穴が残っていたことになります。もっとも、サイトの改ざんに伴って自社のデータベース内の個人データにも漏えいのおそれが認められる場合は、改正前から報告の対象でした。
ガイドラインは、この手口を漏えいに当たる事例として明記しています。事業者のウェブサイトの入力ページが第三者に改ざんされ、利用者が入力した個人情報がその第三者に送信された場合で、かつ事業者がその情報を個人情報データベース等へ入力することを予定していたとき、というのが記載された要件です。
報告義務を負うのは委託元と委託先の双方
報告の義務を負うのは、原則としてその個人データを取り扱っている事業者です。ただし規則第7条第3号の事態では、義務を負う事業者の範囲が広がります。個人データや個人情報を取り扱い、または取得しようとしている事業者が義務の主体になります。
外部の決済代行やフォームのサービスを使っている場合が問題になります。ガイドラインは、不正行為の相手方となる事業者に、個人データの取扱いを委託している場合の委託先と、個人データを取り扱うにあたって利用している第三者のサービスの提供者を含めると書いています。つまり、攻撃を受けたのが自社のサーバでなくても、この号の事態に当たり得るということです。ただし、そこから先の報告主体は、相手が個人データの取扱いの委託先なのか、委託ではなく単に利用している第三者のサービスなのかで変わります。実際の契約関係とデータの流れに即した個別の判断が必要です。
委託しているときは、委託元と委託先の双方が報告義務を負うのが原則で、連名で報告することもできます。委託先が、報告義務を負っている委託元へその事態が生じた旨を通知したときは、委託先の報告義務は免除されます。この通知は、後述する速報と同じく、事態を知った時点から概ね3日から5日以内が目安とされています。この扱いは個人データの取扱いの委託を受けた場合に限られ、委託関係にない第三者のサービス提供者には及びません。
通知を受けた委託元は、その時点で報告対象事態を知ったことになります。委託先からの連絡が遅れれば、委託元の報告期限もそのぶん圧迫されます。連絡の期限を契約で決めておく必要があるのはこのためです。委託先から連絡が来ないまま、カード会社や報道など外部から事態を知ることもあります。その場合も、知った時点から期限が進みます。委託先の取扱状況を把握していなかったこと自体が、委託先の監督(法第25条)の評価に影響する可能性もあります。
漏えい等報告の期限と本人への通知
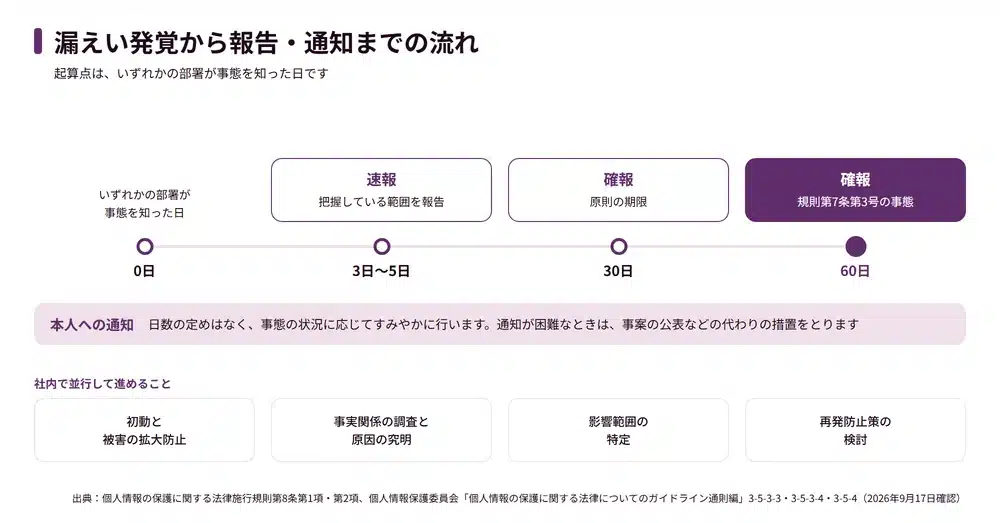
報告は2回に分けて行います。速報と確報です。速報は事態を知った後すみやかに、確報は原則として30日以内に出します。
令和6年改正で対象が広がった規則第7条第3号の事態では、確報の期限が60日以内になります。第3号に加えて第1号や第2号、第4号にも当たる場合も60日以内として扱われます。60日は上限であり、判明した事項から速やかに報告することが求められる点は変わりません。
▼ 報告と通知の期限
| 区分 | 期限 | 根拠 | 報告する内容 |
|---|---|---|---|
| 速報 | 事態を知った後すみやかに。ガイドラインの目安は概ね3日から5日以内 | 規則第8条第1項 | その時点で把握している範囲 |
| 確報 | 事態を知った日から30日以内。規則第7条第3号の事態は60日以内 | 規則第8条第2項 | 9項目のすべて。判明していない項目は、分かり次第あらためて報告する |
| 本人への通知 | 事態の状況に応じてすみやかに | 法第26条第2項、規則第10条 | 概要、漏えい等が発生し、又は発生したおそれがある個人データの項目、原因、二次被害又はそのおそれの有無及びその内容、その他参考となる事項 |
起算点は現場が気づいた時点
期限の起算点となる「知った」時点は、法人であればいずれかの部署がその事態を知った時点です。法務部門に話が上がった日ではありません。確報の期限を数えるときは、その日を1日目とします。
30日や60日は、土日や祝日も数に入れた暦日で数えます。最終日が行政機関の休日に当たるときは、その翌日以降で最初の休日でない日が期限になります。ここでいう行政機関の休日とは、土日、祝日、そして12月29日から1月3日までの期間です。
現場が気づいてから法務に届くまでに1週間かかれば、速報の目安はすでに過ぎています。社内の連絡経路をどう設計しておくかが、そのまま期限を守れるかどうかを決めます。
報告の方法と9つの報告事項
報告は個人情報保護委員会のウェブサイトにある報告フォームから行います。金融、医療、電気通信など一部の分野では、報告を受理する権限が事業所管大臣に委任されている場合があります。自社が該当するかは、個人情報保護委員会が公表している権限委任の範囲で確認してください。
報告する項目は9つです。概要、漏えい等が発生した個人データの項目、本人の数、原因、二次被害またはそのおそれの有無とその内容、本人への対応の実施状況、公表の実施状況、再発防止のための措置、その他参考となる事項。速報の段階では、把握できている範囲を書けば足ります。
確報の時点で一部の事項が判明していない場合は、合理的努力を尽くしたうえで、その時点で把握している内容を報告し、判明次第、報告を追完するものとされています。
参考:個人情報保護委員会 個人情報の保護に関する法律についてのガイドライン通則編 3-5-3-4(平成28年11月(令和8年6月一部改正)公表・最終確認日:2026年9月17日)
本人への通知が困難なときに代わりとなる措置
本人への通知が困難で、本人の権利利益を保護するために必要な代わりの措置をとるときは、通知を省くことができます。ここでいう困難な場合とは、保有するデータに本人の連絡先が含まれていない、連絡先が古く到達しないなど、通知の手段が実際にない場合をいいます。費用や手間がかかるというだけでは当たりません。代わりの措置としては、事案の公表と問合せ窓口の設置が挙げられています。
通知の時期は「当該事態の状況に応じてすみやかに」とされ、一律の日数は決まっていません。掲示板に流出データが上がっていて削除の対応が終わっていない段階で通知すると、かえって被害が広がることがあります。ガイドラインも、そうした場合には、その時点で通知を行う必要はないと整理しています。
令和6年改正で安全管理措置の対象も広がった
報告義務の改正に合わせて、ガイドライン通則編3-4-2の記載も変わりました。事業者が講じる安全管理措置には、取得し、または取得しようとしている個人情報であって、個人データとして取り扱うことを予定しているものの漏えい等を防ぐための措置も含まれることが明記されています。
安全管理措置を定める法第23条そのものは変わっていません。
その他の個人データの安全管理のために必要かつ適切な措置には、個人情報取扱事業者が取得し、又は取得しようとしている個人情報であって、当該個人情報取扱事業者が個人データとして取り扱うことを予定しているものの漏えい等を防止するために必要かつ適切な措置も含まれるとされています。
参考:個人情報保護委員会 個人情報の保護に関する法律についてのガイドライン通則編 3-4-2(平成28年11月(令和8年6月一部改正)公表・最終確認日:2026年9月17日)
入力フォームや名刺はどこまで対象になるか
分かれ目は、その情報を個人データとして取り扱うことを予定しているかどうかです。ガイドラインは、個人情報データベース等へ入力することを予定していれば、最終的に統計情報へ加工する予定であっても該当すると整理しています。
入力フォームに入力された情報、顧客管理システムへ登録する前提で受け取った名刺、回収して集計にかけるアンケート用紙。いずれも登録や取り込みを予定しているのであれば対象になり得ます。一方で、その場限りで捨てるメモや、データベース化の予定がまったくない記録は、この枠には入らないと解されます。
この客観的に判断するという基準は、安全管理措置の場面でも同じです。担当者の主観で登録するつもりはなかったと整理しても、運用の実態が違えば通りません。予定がないと整理するのであれば、その判断の根拠を取得の時点で残しておくことをお勧めします。
講じるべき措置の中身は変わっていない
広がったのは対象の範囲だけで、講じるべき措置の種類は変わっていません。ガイドラインの別添が挙げるのは、基本方針の策定、取扱いに係る規律の整備、安全管理措置、外的環境の把握の4つです。安全管理措置はさらに組織的・人的・物理的・技術的の4種類に分かれます。
見直すのは、これらの措置が及ぶ範囲です。入力フォームの改ざん検知や脆弱性の診断が技術的安全管理措置の対象に入ってくる、といった形で棚卸しをすることになります。
令和6年改正個人情報保護法への企業の対応
対応は、公表しているプライバシーポリシー、社内規程とインシデント対応の流れ、委託先との契約の順に見ていきます。
プライバシーポリシーを見直す
個人情報取扱事業者は、保有個人データの安全管理のために講じた措置を本人の知り得る状態に置かなければなりません。法第32条第1項第4号と施行令第10条第1号が定めています。本人の求めに応じて遅滞なく回答する形でも足ります。
ガイドラインは、ここで公表する措置に、取得しようとしている個人情報であって保有個人データとして取り扱うことを予定しているものに講じた措置も含まれると書いています。プライバシーポリシーに安全管理措置の概要を書いて対応してきた事業者は、記載の対象となる情報の範囲を広げる必要があります。一方で、公表することで当該保有個人データの安全管理に支障を及ぼすおそれがある内容は、公表の対象から除かれます。施行令第10条第1号の括弧書きです。具体的な機器構成やアクセス制御の詳細まで書く必要はありません。
ひな形をそのまま貼り替えるだけでは足りません。自社が実際にどの段階の情報にどの措置をかけているかを棚卸ししたうえで、記載を合わせることになります。
社内規程とインシデント対応の流れを見直す
報告の対象になる場面はウェブスキミングだけではありません。宛先を書き換えられた返信用封筒を顧客に送ってしまい、返送されたアンケート用紙に書かれた個人情報が第三者に渡った場合も、その情報を個人データとして扱う予定だったのであれば報告が必要な事態になり得ます。この例が対象になるのは、第三者が不正の目的で宛先を書き換えたという規則第7条第3号の要件を満たすからです。取得前の個人情報については、単純な誤送付や紛失など不正の目的によらない漏えいは、この号の報告対象にはなりません。紙の運用でも、不正の目的による行為であれば対象に入るということです。
社内規程には、こうした場面を含めて報告の対象が広がったことを書き込み、従業者へ周知します。あわせて手を入れるのが連絡の流れです。発見者から法務や情報管理の部門へ誰が何時間以内に上げるのか、気づいた日時をどこに残すのか、速報の下書きを誰が持つのかを決めておきます。起算点は現場が気づいた時点ですから、ここでの遅れは後から取り戻せません。
委託契約に報告と通知の条項を入れる
委託元と委託先の双方が報告義務を負う以上、どちらが報告するのかを決めていなければ、確報の期限が近づいてから調整が始まります。契約で先に決めておく項目は4つです。
▼ 委託契約で定めておく項目
| 決めておく項目 | 定め方の方向 |
|---|---|
| 委託先から委託元への通知の期限 | 速報の目安である3日から5日より内側に置く。時間単位で定める例もある |
| どちらが報告するか | 委託先が委託元へ通知して委託元が単独で報告するか、連名で報告するか、それぞれが報告するかを事案の類型ごとに決めておく。委託元の報告義務は契約で委託先に移せない |
| 再委託先で起きた場合の連絡経路 | 再委託先から委託先、委託先から委託元へ届くまでの経路と期限を定める |
| 調査への協力 | 委託元が確報を出すために必要な資料と要員の提供を義務づける |
委託先の監督は法第25条が定める義務でもあります。ガイドラインは、必要かつ適切な監督を、適切な委託先の選定、委託契約の締結、委託先における個人データの取扱状況の把握の3つで整理しています。契約条項を整えることはそのうちの一つで、選定の基準と定期的な取扱状況の確認まで揃えて初めて説明ができます。
報告しなかった場合に何が起きるか
報告を怠ったこと自体に直ちに罰則がかかるわけではありません。個人情報保護委員会は、まず報告を求め、または立入検査を行い(法第146条第1項)、指導や助言をします(法第147条)。是正されなければ勧告し(法第148条第1項)、正当な理由なく勧告に従わず個人の重大な権利利益の侵害が切迫しているときは命令を出します(同条第2項)。この命令に違反した場合に刑事罰があります。行為者は1年以下の拘禁刑または100万円以下の罰金、法人には1億円以下の罰金です(法第178条、法第184条第1項第1号)。報告徴収に対する虚偽の報告にも罰金があります(法第182条第1号)。
まとめ:令和6年改正への対応と令和8年改正への備え
令和6年改正で書き換わったのは、規則第7条第3号の1か条だけです。それでも、不正の目的による行為で漏えいしたときは、入力途中の個人情報まで報告の対象に入りました。安全管理措置と、公表する措置の記載も同じ範囲へ広がっています。
実務で効くのは期限です。速報は法令上「速やかに」とされ、ガイドラインは概ね3日から5日以内を目安としています。確報は30日以内、この改正で対象になった事態は60日以内です。委託しているときは委託元と委託先の双方が義務を負います。
令和8年改正は公布されましたが、主要な部分の施行日はまだ政令待ちです。いま守るべきは令和6年改正を織り込んだ現行のルールで、そのうえで次の改正に備えることになります。
当事務所による対策のご案内
モノリス法律事務所は、IT、特にインターネットと法律の両面に豊富な経験を有する法律事務所です。個人情報の漏えいは、報告の期限を外すだけで行政対応と評判の両面に影響が及びます。当事務所は、漏えい発覚後の初動から委員会への報告、本人への通知、再発防止までを一貫して支援しています。プライバシーポリシーと社内規程、委託契約の整備もあわせて承ります。
カテゴリー: IT・ベンチャーの企業法務
タグ: 個人情報保護法