クラウド例外とは?個人情報保護法の要件と適用されない場合を弁護士が解説
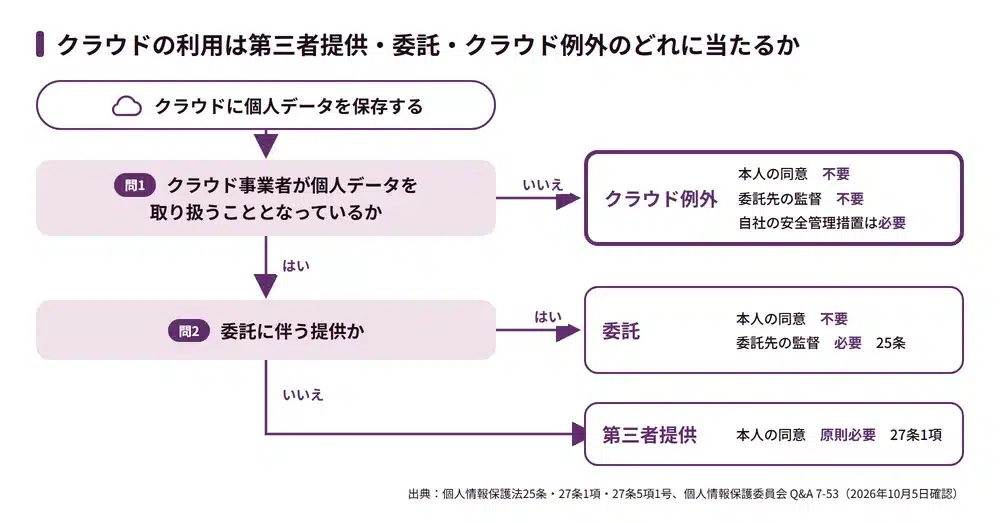
顧客や従業員のデータをクラウドサービスに預けたとき、個人情報保護法の上では、そのデータをクラウド事業者に渡したことになるのでしょうか。渡したことになるなら、本人の同意を取るか、委託先として事業者を監督しなければなりません。
この問いに答えるのがクラウド例外です。クラウド事業者が預かったデータを取り扱わないこととなっていれば、同意も監督も要りません。ただし、自社の安全管理措置や漏えい時の報告義務は残ります。一方で令和6年には、クラウド例外が認められず委託と判断された行政指導の事例が公表され、令和8年には委託先のルールを見直す改正法も成立しました。
この記事の目次
クラウド例外とは
クラウド例外とは、クラウド事業者が預かった個人データを取り扱わないこととなっていれば、クラウドの利用は個人データの第三者提供にも委託にも該当しないとする考え方です。ここでいう取り扱うとは、事業者がデータの中身を見たり使ったりすることを指し、預かって保管するだけの状態は含まれません。根拠は法律の条文ではなく、個人情報保護委員会が出している「個人情報の保護に関する法律についてのガイドライン」に関するQ&A(委員会の問答集)の問7-53です。法令そのものではないため、改正法の施行などにあわせて見直される可能性があります。なお、個人データとはデータベースなどに整理された個人情報を、個人情報取扱事業者とはそれを事業に使う企業などを指します。
▼ クラウド例外の要点
| 項目 | 内容 |
|---|---|
| 根拠 | 個人情報保護委員会のQ&A 7-53 |
| 効果 | 本人の同意(個人情報保護法27条1項)も、委託先の監督(25条)も不要になる |
| 要件 | Q&Aが例として挙げるのは、契約条項でクラウド事業者が個人データを取り扱わない旨を定めていることと、適切にアクセス制御を行っていること |
| 当たらない例 | 事業者が保守用IDでデータにアクセスできる、規約で事業者がデータを監視・分析できると定めている、事業者が実際にデータを扱っている |
| 残る義務 | 自社の安全管理措置(23条)と、漏えい等の報告・本人通知(26条)。サーバが外国にあれば、その国の制度の把握も必要 |
判断の分かれ目は、保存しているデータに個人データが含まれているかどうかではありません。Q&Aは、クラウド事業者が個人データを取り扱うこととなっているかどうかを基準にしています。事業者が中身を扱う仕組みなら、委託か第三者提供のどちらかに当たります。
参考:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン」に関するQ&A 7-53(Q&A 令和7年7月1日更新版に掲載)
クラウド例外の前提となる第三者提供と委託のルール
クラウド例外が何を外しているのかは、個人データを社外に出すときの2つのルールを並べると見えてきます。
第三者提供には本人の同意が必要
個人情報保護法27条1項は、法令に基づく場合などを除き、あらかじめ本人の同意を得ないで個人データを第三者に提供してはならないと定めています。顧客名簿を取引先に渡すような場面が典型です。
クラウドにデータを保存することがこの提供に当たるとすれば、クラウドを使うたびに顧客や従業員の全員から同意を集めることになります。現実の業務では成り立ちません。
委託に伴う提供なら同意は不要だが委託先の監督が必要
27条5項1号は、利用目的の達成に必要な範囲内で個人データの取扱いの全部または一部を委託し、それに伴って提供する場合、受け取る側は第三者に当たらないと定めています。給与計算を外部に任せる、発送作業を業者に頼むといった場面では、本人の同意は要りません。ただし、委託先が外国にある第三者に当たる場合は28条が適用され、この規定では同意が不要になりません。
25条により、委託元は委託先に対して必要かつ適切な監督をしなければなりません。委託では、同意が要らない分、監督の義務を負います。クラウド例外に当たれば、そもそも提供がないので、同意も監督も要りません。
参考:e-Gov法令検索 個人情報の保護に関する法律(平成15年法律第57号)
クラウド例外が認められる2つの要件
Q&A 7-53は、クラウド事業者が個人データを取り扱わないこととなっている場合として、次の2つを例に挙げています。2つがそろえば認められやすくなりますが、Q&Aは「場合等」と書いており、あくまで例示です。
▼ クラウド例外の2つの要件
| 要件 | Q&A 7-53の記述(要約) |
|---|---|
| 契約条項 | 契約条項によって当該外部事業者がサーバに保存された個人データを取り扱わない旨が定められている |
| アクセス制御 | 適切にアクセス制御を行っている |
契約条項で個人データを取り扱わない旨を定めている
1つ目は、事業者が保存データの中身に触れないことが、利用規約や契約書に書かれていることです。付属の合意書や仕様書に、事業者がデータを見る条件が書かれていることもあります。
見落としやすいのが、「許可なく使用しない」「第三者に開示しない」という書き方です。裏返すと、許可があれば使えることになります。令和6年3月にエムケイシステムが個人情報保護委員会(以下、委員会)の指導を受けた事案では、この種の条項が、事業者が個人データを使える根拠として評価されました。
適切にアクセス制御を行っている
2つ目は、契約の定めが技術の面でも担保されていることです。事業者の運用担当者が、顧客のデータ領域に入れる管理者権限や保守用のIDを持っていないかが問われます。持っている場合は、その権限で中身を見られないよう技術的に制限されているかが焦点です。アクセス記録の保存は確認の手段にはなりますが、それだけで取扱いが否定されるとは限りません。
契約で取り扱わないと書いてあっても、事業者が自由に中身を見られる状態であれば、要件を満たさないと解されます。例示である以上、最後は、契約と技術の両面から、事業者がデータを取り扱わないことが担保されているかで判断されます。
参考:個人情報保護委員会 Q&A 7-53(Q&A 令和7年7月1日更新版に掲載)
クラウド例外が適用されない場合
クラウド例外が適用されないのは、クラウド事業者が個人データを取り扱うこととなっている場合です。個人情報保護委員会は令和6年3月25日の注意喚起で、事業者による個人データの取扱いがあったと判断した考慮要素を示しました。規約と、技術・運用の面に分けて見たうえで、保守を外部に頼む場面にも触れます。
利用規約で事業者がデータを監視・分析できると定めている
問題になった利用規約には、事業者が保守や運用に必要と判断すれば、データを監視・分析・調査できるという条項がありました。一定の場合を除き許可なく使用・開示しないという条項もあり、特定の場合には事業者が利用者の個人データを使えることになっていました。
障害対応のために入れておきたい条項ですが、委員会は監視・分析できるというこの種の条項を、事業者が個人データを取り扱うこととなっていると判断する考慮要素の1つにしました。条項の範囲や、実際の運用・技術的な制限とあわせて評価されます。
保守用IDなどで事業者がデータにアクセスできる
技術の面では、事業者が保守用IDを持ち、利用者の個人データにアクセスできる状態で、取扱いを防ぐための技術的なアクセス制御が講じられていませんでした。運用の面でも、事業者は利用者と確認書を取り交わしたうえで、実際に個人データを取り扱っていました。
規約・技術・運用のどれか1つでも事業者が中身に触れられる形になっていれば、クラウド例外を主張する根拠は弱まります。委員会はこの3つを合わせて考慮しています。サービスを選ぶ側にとっても、そのまま確認項目として使えます。
保守サービスで個人データに触れる
システムの保守を外部に頼む場面も同じです。Q&A 7-55は、保守事業者が個人データで不具合を再現・検証する場合や、個人データをキーワードに情報を抽出する場合は、提供に当たるとしています。
修正パッチの配布や、画面に個人データが映っても記録や印刷を防ぐ措置がある場合などは提供に当たらないとされますが、いずれも契約で取り扱わないことを明確にしていることが前提です。
参考:個人情報保護委員会 クラウドサービス提供事業者が個人情報保護法上の個人情報取扱事業者に該当する場合の留意点について(注意喚起)(令和6年3月25日公表)
参考:個人情報保護委員会 Q&A 7-55(Q&A 令和7年7月1日更新版に掲載)
IaaS・PaaSとSaaSで異なるクラウド例外の判断
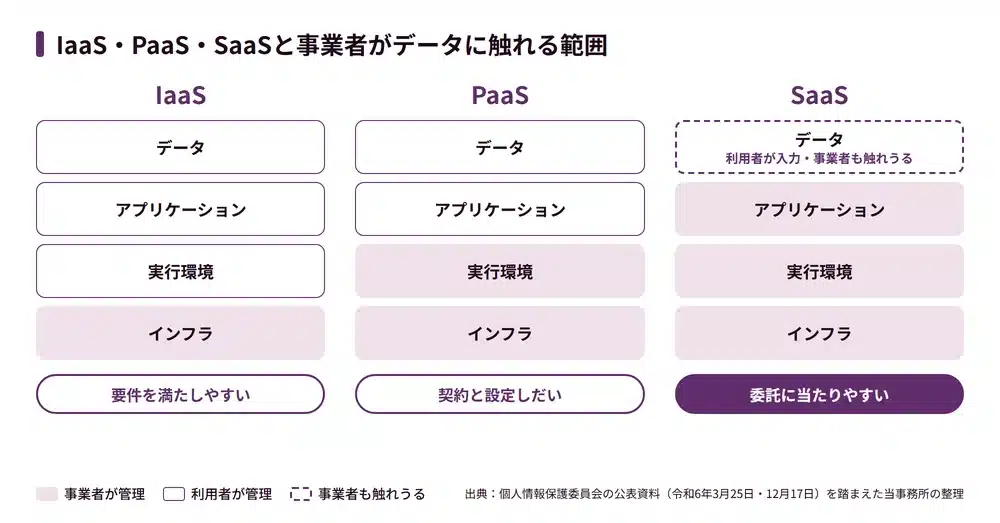
IaaSはサーバなどの基盤を、PaaSはアプリケーションを動かす土台を、SaaSは完成した業務ソフトを、それぞれインターネット経由で貸すサービスです。委員会がこの種類で区別しているわけではありませんが、事業者がデータに触れる度合いが違うため、クラウド例外の認められやすさには傾向が出ます。
▼ クラウドサービスの種類とクラウド例外の目安
| 種類 | 事業者が提供するもの | クラウド例外の傾向 |
|---|---|---|
| IaaS | サーバ、ストレージ、ネットワークなどの基盤 | 要件を満たしやすい |
| PaaS | アプリケーションを動かす実行環境やデータベース | 要件を満たしやすいが、契約と設定しだい |
| SaaS | 人事労務、会計、顧客管理などの業務アプリケーション | 委託に当たりやすい |
IaaS・PaaSは要件を満たしやすい
Amazon Web Services(AWS)、Microsoft Azure、Google Cloudが代表例です。利用者がデータを入れて自分で管理し、事業者は基盤の運用を担うという役割分担なので、契約と技術の両面で事業者がデータを取り扱わない状態を作りやすいといえます。
ただし、大手の基盤サービスであれば当然に当てはまる、というものではありません。契約の条件、使うサービスの種類、利用者側の設定によって結論は変わります。トラブルの調査で事業者のサポートにデータを見せる運用をしていれば、その場面では取扱いが生じる可能性があります。
SaaSは委託に当たりやすい
SaaSは、利用者が個人データを入力して管理することが前提になっていて、事業者は障害の調査や問い合わせへの対応でデータに触れることが少なくありません。
エムケイシステムの事案で委員会は、個人データの記録・管理が予定されたアプリケーションである点を考慮要素に挙げました。令和6年12月に公表された人事労務管理サービスの事案でも、委員会はサービスの提供者を顧客企業からの委託先として扱っています(この注意喚起自体はクラウド例外の当否に触れていません)。SaaSを導入する企業は、クラウド例外ではなく委託に当たる可能性を前提に、監督の準備をしておくことをお勧めします。
参考:個人情報保護委員会 株式会社エムケイシステムに対する個人情報の保護に関する法律に基づく行政上の対応について(令和6年3月25日公表)
個人情報保護委員会によるクラウドサービスの行政指導と注意喚起
クラウドサービスの利用をめぐる委員会の公表は、令和6年に3件ありました。
▼ クラウドサービスに関する個人情報保護委員会の公表
| 公表日 | 内容 | クラウドの事業者の扱い |
|---|---|---|
| 令和6年3月25日 | 株式会社エムケイシステムへの指導と、クラウドサービスの利用に関する注意喚起 | クラウド例外に当たらず、委託を受けた個人情報取扱事業者と判断 |
| 令和6年10月30日 | クラウド型ID管理サービスを使う大学での漏えいを踏まえた注意喚起 | 利用者側の設定の問題として、利用者に適切な設定を求めた |
| 令和6年12月17日 | 人事労務管理サービスでの漏えいを踏まえた注意喚起 | サービスの提供者を顧客企業からの委託先と整理 |
エムケイシステムへの指導 令和6年3月
株式会社エムケイシステムは、社会保険労務士の事務所などに社会保険・人事労務の業務支援システムをSaaSで提供していました。令和5年6月、同社のサーバが不正アクセスを受け、ランサムウェアで個人データが暗号化されて漏えい等のおそれが生じました。
システムを使っていた社労士事務所などがそれぞれ報告したため、委員会が受け取った漏えい等報告は3,067件、本人数は計7,496,080人にのぼります(令和6年3月8日時点。重複の可能性あり)。委員会は、パスワードの脆弱さやログの監視不足など技術的安全管理措置の不備を認め、令和6年3月25日に同社を指導しました(個人情報保護法147条)。あわせて、再発防止策の実施状況について報告を求める報告徴収も行っています(146条1項)。
▼ エムケイシステム事案の委託関係
| 当事者 | 立場 | 委託の関係 |
|---|---|---|
| 顧問先の企業など | 従業員の個人データを持つ | 社労士事務所などへの委託元 |
| 社会保険労務士の事務所など | システムの利用者 | 顧問先からの委託先 |
| エムケイシステム | システムの提供者 | 社労士事務所などからの再委託先 |
委員会は、システムを使っていた社労士事務所なども、その顧問先の企業も、委託や再委託をしているという認識が薄く、監督が結果的に不十分になっていた可能性があると指摘しました。クラウドを使う側が委託だと気づかないこと自体が、監督の空白を生むことを示した事案です。
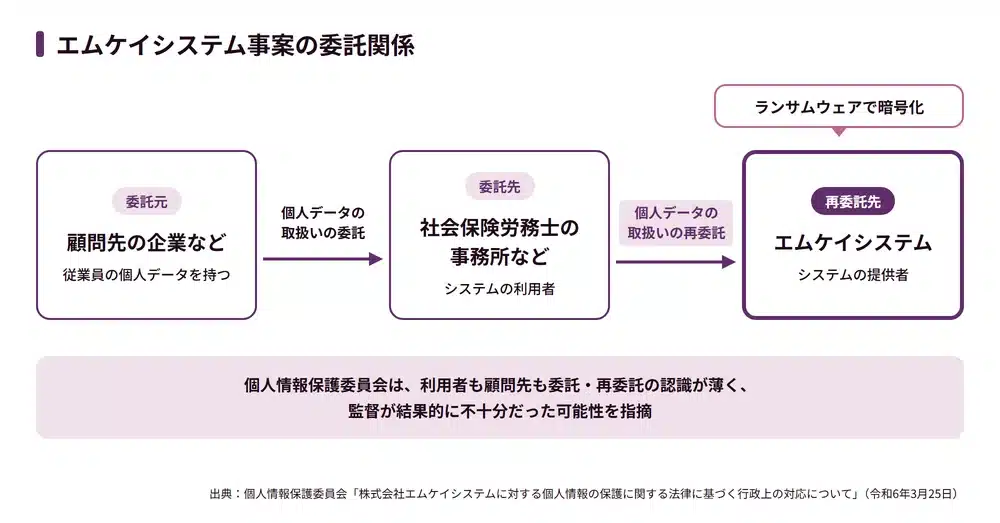
参考:個人情報保護委員会 株式会社エムケイシステムに対する個人情報の保護に関する法律に基づく行政上の対応について(令和6年3月25日公表)
人事労務管理サービスの注意喚起 令和6年12月
令和6年12月17日の注意喚起は、社名を伏せたA社の事案です。A社がクラウドで提供していた人事労務管理システムで、クラウドストレージの公開設定に誤りがあり、保存されていた個人データが外部からすべてダウンロードされていました。運転免許証や健康診断書、マイナンバーカードの画像も含まれていました。
委員会はA社を顧客企業からの委託先と整理し、双方に向けた留意点をまとめています。クラウド例外には触れていません。
参考:個人情報保護委員会 人事労務管理のためのサービスをクラウド環境を利用して開発・提供する場合及び当該サービスを利用する場合における、個人情報保護法上の安全管理措置及び委託先の監督等に関する留意点について(注意喚起)(令和6年12月17日公表)
クラウド型ID管理サービスの注意喚起 令和6年10月
令和6年10月30日の注意喚起は、IDaaSと呼ばれるクラウド型ID管理サービスを使っていた複数の大学の事案です。本来は互いに見せる予定のない教職員や学生などの間で、氏名とメールアドレスが長期間閲覧できる状態になっていました。
原因は、大学がサービスの仕様や追加機能を理解せず、適切なアクセス制御をしていなかったことで、事業者ではなく使う側の設定が問われました。
参考:個人情報保護委員会 複数の大学における漏えい事案を踏まえたクラウド型ID管理サービスを利用する場合の個人情報保護法上の安全管理措置に関する留意点について(注意喚起)(令和6年10月30日公表)
クラウド例外に当たる場合も必要な安全管理措置
クラウド例外に当たっても、企業が何もしなくてよいわけではありません。Q&A 7-54は、委託先の監督義務は課されないものの、クラウドを使う事業者は自ら果たすべき安全管理措置の一環として、適切な措置を講じる必要があるとしています。安全管理措置とは、個人データの漏えいなどを防ぐための社内の対策のことです。
クラウドに置いたデータも、自社が取り扱う個人データとして23条の安全管理措置の対象です。具体的には、導入時にサービスのセキュリティ対策を確かめ、使い始めてからは自社のアカウントと権限、アクセスの記録を管理し、サービスの仕様変更も追いかけます。
クラウド例外は監督義務を外す整理であって、データを守る責任を事業者に移すものではありません。ID管理サービスの事案のように利用者側の設定で漏えいが起きれば、それは自社の安全管理措置の問題として問われます。漏えい等が起きたときの委員会への報告と本人への通知(26条)も、クラウドを利用する企業が自ら行います。報告をクラウド事業者に代行させることはできます(Q&A 6-22)。
参考:個人情報保護委員会 Q&A 7-54(Q&A 令和7年7月1日更新版に掲載)
海外のクラウドサービスと外国にある第三者への提供
海外の事業者のクラウドや海外にあるサーバを使う場合は、個人情報保護法28条の外国にある第三者への提供の規制も関係してきます。
Q&A 12-3は、外国の事業者が外国に設置して運営するサーバに個人データを保存するときであっても、運営する事業者がそのデータを取り扱わないこととなっていれば、28条1項の提供には当たらないとしています。
ただし、この場合も外国で個人データを取り扱うことになります。外国の制度を把握したうえで措置を講じることを外的環境の把握といい、講じた措置は本人が知り得る状態に置く必要があります(32条1項4号、施行令10条1号)。プライバシーポリシーなどにサーバの所在国を書く実務はここから来ています。
反対に、Q&A 12-4は、サーバが日本国内にあっても、運営する外国の事業者が個人データを取り扱っていれば、28条1項の提供に当たります。ただし、その事業者が日本国内で個人データを取り扱い、国内で個人情報データベース等を事業に使っていると認められる場合は除かれます。サーバがどこにあるかではなく、誰が取り扱うかで決まるという点は、国内のクラウド例外と変わりません。
外国にある第三者への提供に当たる場合は、委託であっても27条5項1号の例外は使えません(28条1項)。本人の同意を得るか、提供先が基準に適合する体制を整えていることを確かめたうえで28条3項の措置を講じる必要があります。
参考:個人情報保護委員会 Q&A 12-3(令和3年9月更新)
参考:個人情報保護委員会 Q&A 12-4(令和3年9月更新)
クラウド例外に当たらない場合の委託先の監督
クラウド例外に当たらなければ、利用目的の範囲内で事業者に取扱いを任せている限り、クラウドの利用は個人データの取扱いの委託として扱われ、利用する企業は25条の監督義務を負います。事業者が自社の目的でデータを使える場合や、外国にある第三者に当たる場合は、委託の整理では足りず、本人の同意などが必要になることがあります。
委託先の選定・委託契約・取扱状況の把握
監督の中身は、全業種に共通するガイドラインである通則編の3-4-4に示されています。23条に基づき自社が講じるべき安全管理措置と同等の措置が委託先でも講じられるよう、次の3つを行います。
▼ 通則編3-4-4が求める委託先の監督
| 項目 | 内容 |
|---|---|
| 適切な委託先の選定 | 委託先の安全管理措置が、自社に求められる水準と同等であることをあらかじめ確認する |
| 委託契約の締結 | 双方が合意した安全管理措置と、委託元が委託先の取扱状況を合理的に把握できることを、契約に盛り込むことが望ましいとされる |
| 取扱状況の把握 | 定期的な監査などで契約内容の実施状況を確かめ、委託の内容の見直しも含めて評価することが望ましいとされる |
クラウドは、利用規約への同意だけで使い始めることがほとんどです。委員会は令和6年3月の注意喚起で、合意した安全管理措置を規約や契約でできるだけ客観的に明確にし、事業者から定期的に報告を受けるなどして状況を確認するよう求めました。Q&A 5-8は、合意の内容を客観的に明確にできる手段であれば、業務委託契約書でなくても書式を問わないとしています。ただし、規約は事業者が一方的に変えられることが多いため、変更の通知を受ける手段や、第三者認証・監査報告書による確認など、取扱状況を把握する方法があるかもあわせて確かめておく必要があります。
委託先がクラウドサービスを使っている場合の再委託
業務を任せた委託先がクラウドを使っていることもあります。給与計算を社会保険労務士の事務所に頼み、その事務所がクラウドの業務システムを使っている場合、クラウドの事業者は再委託先になる可能性があります。マイナンバーを含むデータ(特定個人情報)は番号法が別に定めており、再委託には委託をした者の許諾が必要です(番号法10条1項)。
通則編は、委託元が委託先を適切に監督しておらず、委託先が再委託した先で不適切な取扱いがあったときは、元の委託元による法違反と判断され得るとしています。エムケイシステムの事案で委員会が監督の不足を指摘した中には、この立場にいた顧問先の企業も含まれていました。委託先がどのクラウドを使っているかを確かめ、再委託の条件を契約で決めておく必要があります。
参考:個人情報保護委員会 個人情報の保護に関する法律についてのガイドライン(通則編)(平成28年11月(令和8年6月一部改正))
参考:個人情報保護委員会 Q&A 5-8(Q&A 令和7年7月1日更新版に掲載)
令和8年改正個人情報保護法で変わる委託先のルール
令和8年7月17日に公布された改正個人情報保護法(令和8年法律第56号)は、委託を受けた事業者のルールを見直しました。背景として委員会は、委託先が業務の範囲を超えて独自に個人データ等を利用する事案も生じていることを挙げています。クラウド例外に当たらず委託先となるSaaSの事業者は、このルールの対象になります。
委託先に課される目的外取扱いの禁止
新設の30条の3により、委託を受けた個人情報取扱事業者は、委託された個人情報を委託業務の遂行に必要な範囲を超えて取り扱えなくなります。法令に基づく場合などは除かれ、再委託を受けた場合も対象です。
現行法でも委託先は個人情報取扱事業者としての義務を負っていますが、委託された業務の範囲を超えた取扱いを直接禁じる明文はありませんでした。改正後は、委託先自身が、預かったデータを業務の外で使ってはならないという法律上の義務を負います。委託の範囲を超えた利用は、現行法でも委託に伴う提供の枠を外れるおそれがあります。預かったデータを自社サービスの改善や分析に回しているSaaSの事業者は、施行を待たずに使い方を見直しておくべきです。
取扱方法を契約で定めた受託事業者の特例
もう一つの新設規定が58条の2です。委託契約で一定の事項を定め、その定めに従って委託業務の範囲内で取り扱う受託事業者には、個人情報取扱事業者の義務の多くを適用しないという特例が置かれます。契約で定める事項は、①取扱いの方法として委員会規則で定める事項、②漏えい等や業務範囲を超えた取扱い・契約違反を知ったときの委託者への速やかな報告、③その他委員会規則で定める事項の3つです。
特例が使われても、安全管理措置から漏えい等の報告まで(23条から26条)や、30条の3の目的外取扱いの禁止などは引き続き適用されます。想定されているのは、データ入力の受託のように、指示どおり機械的に取り扱うだけの委託先です。クラウドやSaaSの事業者がこの特例を使えるかは、規則の内容しだいで、現時点では見通せません。
施行日は、公布の日から起算して2年を超えない範囲内で政令で定める日とされ、記事執筆時点では決まっていません。契約で定める事項の中身も、委員会が令和8年10月1日に示した規則の考え方をもとに検討が続いています。今のうちに進められるのは、委託先と受託データの棚卸しと、二次利用を認める条項の見直しです。利用規約やデータ処理の合意を特例に合わせるかどうかは、規則が固まってから判断します。
参考:個人情報保護委員会 個人情報の保護に関する法律等の一部を改正する法律(令和8年法律第56号)(令和8年7月17日公布)
参考:個人情報保護委員会 個人情報の保護に関する法律等の一部を改正する法律 政令・規則の整備に向けた基本的な考え方について②(令和8年10月1日公表)
クラウドサービスの提供事業者と利用企業が確認すべきポイント
提供する側と使う側では、確認することが違います。
提供事業者が見直す利用規約と運用
提供する事業者がまず見直すべきは、利用規約の保守と運用に関する条項です。監視・分析を広く認める書き方は、エムケイシステムの事案で考慮要素の1つとされました。
▼ 提供事業者が見直す項目
| 項目 | 見直しの方向 |
|---|---|
| 保守・運用の条項 | 顧客データに触れる場面と目的を限定する。触れない設計なら、その旨と技術的な担保を明記する |
| 問い合わせ・障害対応 | 顧客データを扱う運用があるなら、委託を前提に、取扱いの範囲と方法、再委託、漏えい等の報告を定める |
| 権限とアクセス記録 | 保守用IDや管理者権限を付与する範囲と、アクセス記録の保存・確認の方法を決める |
| 受託データの二次利用 | サービス改善や分析に使っていないかを確認し、令和8年改正の30条の3との関係を整理する |
自社のサービスがクラウド例外を前提にするのか、委託を前提にするのかを決め、規約と運用をそのどちらかにそろえることが出発点です。前提があいまいなままでは、顧客は監督の準備ができず、事業者は想定していない責任を問われるおそれがあります。条項の書き方はサービスの仕組みごとに変わるため、汎用のひな形では対応しきれない部分が残ります。
利用企業が導入前に確認すること
導入する企業は、契約の前に次の点を確かめておくと、クラウド例外と委託のどちらに当たるかを判断しやすくなります。
▼ 利用企業が導入前に確認する項目
| 確認項目 | 見る場所 |
|---|---|
| 事業者がデータを見たり使ったりできる条項がないか | 利用規約、データ処理に関する合意書 |
| 事業者が自社の目的(サービス改善や学習など)でデータを使える条項がないか | 利用規約、データ処理に関する合意書 |
| 保守用IDや管理者権限で事業者がデータにアクセスできるか | サービスの仕様書、セキュリティの説明資料 |
| サポートを受けるときにデータを見せる運用になっていないか | サポートの手順、申込書 |
| サーバの所在国と、運営する事業者の国 | 利用規約、データセンターの案内 |
| 再委託先がどこか | 利用規約、再委託先の一覧 |
| セキュリティの状況を定期的に報告してもらえるか | 第三者認証、監査報告書 |
| 自社側の権限設定と、仕様変更の通知の受け取り方 | 管理画面、リリースノート |
いずれかの項目で事業者が個人データに触れる形になっていれば、委託として監督の準備を進めます。事業者が自社の目的でデータを使える条項がある場合や、事業者・サーバが外国にある場合は、同意の取得や28条の対応が要ることもあります。読み方に迷う条項があれば、契約を結ぶ前に確認しておくのが確実です。
クラウド例外に関するよくある質問
クラウド例外は法律の条文に書かれていますか
書かれていません。クラウド例外は、個人情報保護委員会のQ&A 7-53が示している解釈で、27条の提供をどう読むかの問題として整理されています。令和8年の改正法にも、クラウド例外そのものを定めた規定は置かれていません。
データを暗号化していればクラウド例外に当たりますか
暗号化だけで決まるわけではありません。事業者が復号の鍵を持たず中身を見られない仕組みであれば、適切なアクセス制御の一要素として評価される可能性があります。ただ、契約上の定めや、保守やサポートの場面でデータを扱うかどうかと合わせて判断されます。
生成AIサービスに個人データを入力する場合もクラウド例外の考え方は使えますか
同じ考え方で整理できるかどうかは議論があり、確立した解釈はありません。委員会は令和5年6月2日の注意喚起で、本人の同意なく個人データを含むプロンプトを入力し、その個人データが応答結果の出力以外の目的で取り扱われる場合は、法律に違反することとなる可能性があると指摘しています。入力する前に、利用目的の範囲内での入力かを確かめ、サービスの提供者が入力データを機械学習に使わないことなどを十分に確認する必要があります。提供者が外国の事業者であれば、28条の検討も必要です。
参考:個人情報保護委員会 生成AIサービスの利用に関する注意喚起等(令和5年6月2日公表)
クラウド特例という言い方は同じ意味ですか
同じ考え方を指す通称です。Q&A 7-53の整理を実務でそう呼んでいます。令和8年改正で設けられる58条の2の受託事業者の特例は、委託先の義務を軽くする別の制度で、クラウド例外とは要件も効果も異なります。
まとめ:クラウドサービスと個人情報保護法の対応は弁護士に相談を
クラウド例外は、預けたデータをクラウド事業者が取り扱わないこととなっていれば、クラウドの利用を第三者提供とも委託とも扱わないという考え方です。契約条項と適切なアクセス制御がQ&Aの挙げる目安で、SaaSのように事業者がデータに触れる形のサービスでは認められにくくなります。
当たらなければ委託先の監督が必要になり、当たっても自社の安全管理措置は残ります。令和6年以降、委員会はクラウドの利用を委託として扱う場面を示しており、令和8年の改正では委託先自身に目的外の取扱いを禁じる義務が加わります。利用規約やデータ処理の合意の見直しは、施行日が決まる前から始めておくのが現実的です。
当事務所による対策のご案内
モノリス法律事務所は、IT・インターネット・AI分野を中心とする東京都大手町の企業法務系法律事務所です。クラウドサービスの利用規約やデータ処理に関する合意の作成とレビュー、導入済みクラウドサービスの棚卸しや委託先管理の体制づくり、改正法の施行に向けた契約の見直し、個人情報の漏えい等が起きたときの個人情報保護委員会への対応を承っています。
カテゴリー: IT・ベンチャーの企業法務