個人情報保護法とは?定義・4つの基本ルール・罰則と令和8年改正を解説
個人情報保護法とは、個人情報の有用性に配慮しながら個人の権利利益を守るために、事業者が個人情報を扱うときの手順を定めた法律です。正式名称は個人情報の保護に関する法律です。
名刺を1枚受け取っただけでは規制は始まりません。その名刺を検索できる形にまとめた時点で、利用目的を特定し、安全に管理し、外部へ渡すときは本人の同意を取るという義務がかかり始めます。規制の重さは、情報を持っているかではなく、どう扱っているかで変わります。
令和8年(2026年)7月17日には改正法が公布されました。課徴金の制度が初めて置かれ、委託を受けた側にも直接の義務がかかります。
この記事の目次
個人情報保護法とは何を定めた法律か
この法律は、事業者に義務を課し、本人には開示や利用停止を求める権利を与え、監督にあたる委員会を置いています。
有用性への配慮と権利利益の保護を同時に置く
1条は、個人情報の有用性に配慮しつつ個人の権利利益を保護することを目的に掲げています。使わなければ安全という前提で読むと、条文の組み立てを読み違えます。どこまで使ってよいかの線は、利用目的の特定と本人の関与で引かれています。
細かい手続は政令と委員会規則に委ねられ、さらに委員会のガイドラインとQ&Aが条文とセットで基準として扱われています。通則編の現行版は、平成28年11月策定・令和8年6月一部改正です。
参考:個人情報保護委員会|個人情報の保護に関する法律についてのガイドライン(通則編)
件数にかかわらず個人情報を検索できる形で持つ事業者が対象
個人情報取扱事業者とは、個人情報データベース等を事業に使っている者をいいます。国の機関、地方公共団体、独立行政法人等、地方独立行政法人は除かれ、行政機関等を対象とする別の章の規律を受けます。
個人情報データベース等は、特定の個人情報をコンピュータで検索できるように体系的に構成したものです。紙でも五十音順の索引を付けていれば当てはまります。
ただし、市販の電話帳のように、利用方法からみて権利利益を害するおそれが少ないと政令が定めるものは除かれます。件数の下限はなく、顧客名簿を表計算ソフトで管理していれば従業員数人の会社でも対象です。
3年ごとの見直しを重ねて令和8年改正に至った
平成15年(2003年)に制定され、平成17年(2005年)に全面施行された後、技術と事業の変化に合わせて改正が重ねられています。
▼ 個人情報保護法の主な改正
| 改正 | 施行 | 主な内容 |
|---|---|---|
| 平成27年改正 | 平成29年5月30日 | 5000件要件の撤廃、要配慮個人情報と匿名加工情報の新設 |
| 令和2年改正 | 令和4年4月1日 | 漏えい等の報告と本人通知の義務化、不適正利用の禁止、仮名加工情報の新設 |
| 令和3年改正 | 令和4年4月1日から段階的に | 民間部門と公的部門のルールを1本の法律に統合 |
| 令和8年改正 | 政令が定める日 | 課徴金制度の導入、委託を受けた事業者の義務、16歳未満と生体データの規律 |
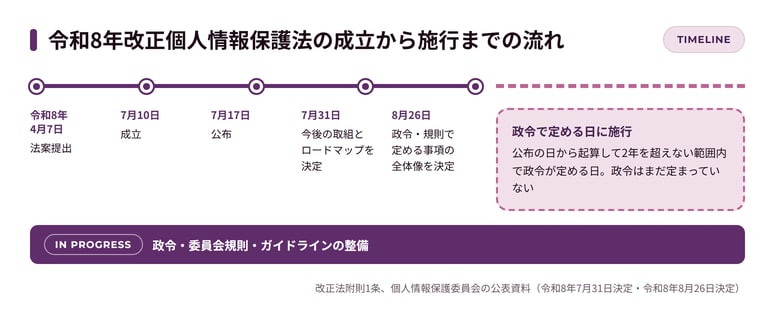
委員会は、施行の状況をおよそ3年ごとに検討する枠組みで見直しを続けてきました。令和8年改正もその流れの中にあり、令和8年4月7日に法案が提出され、7月10日に成立、7月17日に公布されました。
参考:個人情報保護委員会|令和8年 改正個人情報保護法について
個人情報保護法の個人情報・個人データ・保有個人データの違い
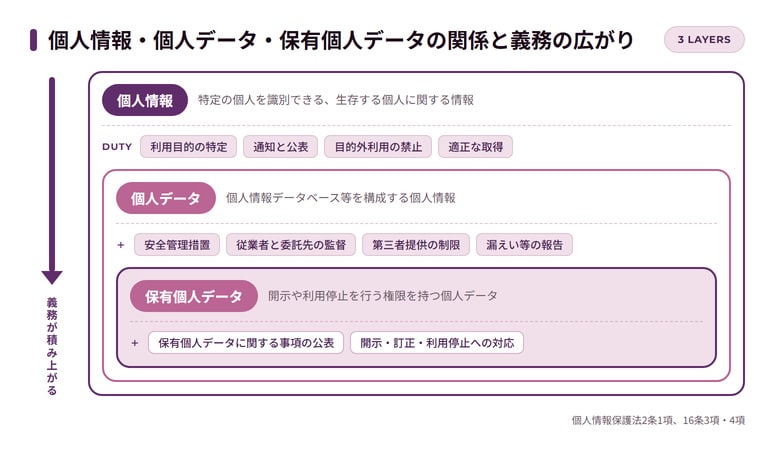
条文を読むときにつまずきやすいのは、似た言葉が並んでいる点です。個人情報が最も広く、それをデータベースにまとめたものが個人データ、そのうち自社に開示や削除の権限があるものが保有個人データで、この順に義務が積み上がります。
▼ 3つの区分と主な義務
| 区分 | 定義 | かかる主な義務 |
|---|---|---|
| 個人情報 | 特定の個人を識別できる、生存する個人に関する情報(2条1項) | 利用目的の特定と通知・公表、目的外利用の禁止、適正な取得 |
| 個人データ | 個人情報データベース等を構成する個人情報(16条3項) | 左記に加えて、安全管理措置、従業者と委託先の監督、第三者提供の制限、漏えい等の報告 |
| 保有個人データ | 開示や利用停止を行う権限を持つ個人データ(16条4項) | 左記に加えて、保有個人データに関する事項の公表、開示等の請求への対応 |
他の情報と照合できるかで結論が変わる
個人情報は、生存する個人に関する情報のうち、氏名や生年月日などによって特定の個人を識別できるものです。法人の情報や統計情報は当てはまりません。故人の情報も原則は対象外ですが、遺族など生存する個人を識別できる情報を含むときは、その生存者の個人情報として扱われます。
判断が割れやすいのは、それ単体では誰か分からない情報です。2条1項1号は、他の情報と容易に照合でき、それによって特定の個人を識別できるものを含むと定めています。閲覧履歴にユーザIDと閲覧先しかなくても、会員管理データベースに同じIDと氏名が並んでいれば突き合わせられ、個人情報にあたります。
個人識別符号とは、それ単体で特定の個人を識別できるものとして政令が定めた番号や記号です。指紋やDNAを変換した符号が2条2項1号に、マイナンバーや旅券番号のような公的な番号が同項2号に置かれ、これらが含まれていればそれだけで個人情報にあたります。
要配慮個人情報は取得の段階で本人の同意が要る
要配慮個人情報とは、取扱いに特に配慮を要するものとして政令が定める記述等を含む個人情報です。人種、信条、社会的身分、病歴、犯罪の経歴、犯罪により害を被った事実などが該当します。
通常の個人情報は適正な方法で取得すれば足りますが、要配慮個人情報は取得すること自体にあらかじめ本人の同意が必要です。同意なく取得できるのは、法令に基づく場合など20条2項各号の例外に限られます。本人が求めれば提供を止めることを条件に同意なく第三者へ提供する方法、いわゆるオプトアウトの対象からも外されています。
個人データと保有個人データを分ける基準は権限の有無
1枚の名刺は個人情報にとどまりますが、五十音順のファイルに綴じて誰の名刺でも引き出せる状態にすれば個人情報データベース等になり、含まれる一人ひとりの情報が個人データです。大量に漏れるおそれがあるため、安全管理や第三者提供の制限が加わります。
保有個人データは、そのうち自社が開示や訂正、利用停止、第三者提供の停止を行う権限を持つものです。委託を受けて預かっているだけで、開示や消去を自ら行う権限がない場合は含まれません。ただし権限の有無は委託契約の定め方によります。
個人情報、仮名加工情報、匿名加工情報のいずれにも当たらない、生存する個人に関する情報が個人関連情報です。Cookieや広告IDがこれにあたります。提供先が個人データとして取得することが想定されるときは、提供元が本人の同意が得られていることを規則の定める方法で確認し、記録を残します。
個人情報保護法で事業者が守るべき4つの基本ルール
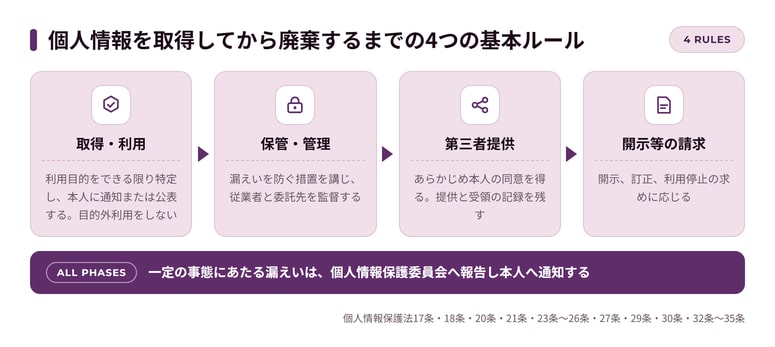
義務は、情報が社内に入ってから出ていくまでの流れに沿って並んでいます。取得して使う場面、社内で保管する場面、外部へ渡す場面、本人から求められて応じる場面の4つです。
▼ 事業者が守るべき4つの基本ルール
| 場面 | やること | 条文 |
|---|---|---|
| 取得・利用 | 利用目的を特定し、本人に通知するか公表する。特定した範囲を超えて使わない。違法または不当な行為を助長する使い方をしない | 17条〜21条 |
| 保管・管理 | 漏えいを防ぐ措置を講じ、従業者と委託先を監督する | 23条・24条・25条 |
| 第三者提供 | あらかじめ本人の同意を得る。提供と受領の記録を残す | 27条・29条・30条 |
| 開示等の請求 | 保有個人データについて、開示、訂正、利用停止の求めに応じる | 32条〜35条 |
事業活動のためでは利用目的を特定したことにならない
個人情報を取り扱うときは、利用目的をできる限り特定しなければなりません。特定した目的の達成に必要な範囲を超えて取り扱うには、原則として本人の同意が要ります。ただし法令に基づく場合など18条3項各号にあたるときは同意なく取り扱えます。目的の変更も、変更前と関連性があると認められる範囲に限られます。
ガイドライン通則編は、最終的にどのような事業でどのような目的に使われるのかが、本人にとって合理的に想定できる程度に具体的であることを求めています。事業活動に用いるため、マーケティング活動に用いるためは、特定していない例として挙げられています。商品の発送とアフターサービス、新商品の案内に利用する、という具体性まで要ります。
参考:個人情報保護委員会|個人情報の保護に関する法律についてのガイドライン(通則編)3-1-1
特定した利用目的は、本人に通知するか公表します。プライバシーポリシーとして掲示する形が通例です。契約書やアンケート用紙のように本人から直接書面で取得する場合は、あらかじめ明示します。
安全管理措置に一律の正解はない
個人データの漏えい、滅失、毀損を防ぐ措置を講じることが求められます。通則編の別添は、基本方針の策定、規律の整備、組織的・人的・物理的・技術的な措置、外的環境の把握という枠組みで整理しています。水準は事業者ごとに異なり、別添は一定の規模以下の事業者について手法を簡略化できるとしています。線引きは従業員数と取り扱う本人の数の両方で決まります。
外部に業務を委託するときは、委託先を監督する義務がかかります。クラウドサービスは、契約条項で提供者が個人データを取り扱わない旨が定められ、かつ適切なアクセス制御が行われているときに限り、第三者提供にも委託にも当たらないと整理されます。この場合でも安全管理措置を講じる義務は残ります。
第三者提供は同意が原則で、委託と共同利用は別扱い
オプトアウトによる提供もできますが、法定の事項を本人に通知するか本人が容易に知り得る状態に置き、委員会へ届け出ることが要件です。要配慮個人情報、20条1項に違反して取得された個人データ、他社からオプトアウトで提供を受けた個人データには使えません。
27条5項は、業務の委託に伴う提供、事業承継に伴う提供、共同利用を第三者に該当しないと定めています。グループ会社間の共有は共同利用によるのが通例ですが、共同して利用する項目や管理責任者などを本人が知り得る状態に置くことが要件で、掲示がこれを満たしていない例は少なくありません。外国にある第三者への提供には28条が別の要件があります。
開示の方法は本人が指定できる
保有個人データについては、事業者の名称、利用目的、請求に応じる手続、安全管理措置の概要などを本人が知り得る状態に置いたうえで、開示、訂正、利用停止の請求に応じます。
本人は電磁的記録の提供を含む方法を指定して開示を請求でき、事業者はその方法で開示する義務を負います。ただし多額の費用を要するなど困難な場合は書面の交付でよく、33条2項ただし書に当たるときは全部または一部を開示しないことができます。手数料を徴収できるのは利用目的の通知の求めと開示の請求に限られます。
漏えいが起きたら報告と本人への通知が要る
個人データの漏えいなどが起きたとき、個人の権利利益を害するおそれが大きい事態にあたれば、委員会への報告と本人への通知が義務になります。対象は施行規則7条が定める4つの類型に限られます。報告は、事態を知った後に速やかに行う速報と、内容をまとめて出す確報の2段階です。
▼ 報告と通知が義務になる4つの事態
| 類型 | 内容 | 確報の期限 |
|---|---|---|
| 要配慮個人情報 | 要配慮個人情報を含む個人データの漏えい等が発生した、または発生したおそれがある | 知った日から30日以内 |
| 財産的被害のおそれ | 不正に利用されると財産的被害が生じるおそれがある個人データの漏えい等が発生し、または発生したおそれがある | 知った日から30日以内 |
| 不正の目的による行為 | 不正の目的をもって行われたおそれがある行為による個人データの漏えい等が発生し、または発生したおそれがある | 知った日から60日以内 |
| 1000人超 | 本人の数が1000人を超える漏えい等が発生した、または発生したおそれがある | 知った日から30日以内 |
参考:e-Gov法令検索|個人情報の保護に関する法律施行規則
高度な暗号化その他の必要な措置を講じていたデータは、施行規則7条1号の括弧書きにより4類型すべてについて報告対象から外れます。暗号化の水準の評価で結論が変わるため、事故が起きてから検討するのでは間に合いません。委託を受けていた事業者が委託元へ通知すれば自身の報告義務はなくなるため、誰が報告するかは契約で決めます。
個人情報保護法に違反したときの行政処分と罰則
安全管理措置や第三者提供の制限といった一般の義務に違反しても、いきなり刑事罰が科されるわけではありません。委員会による段階的な関与を経て、命令に従わなかった場合に刑事罰の対象になります。一方で、個人情報データベース等を不正な利益を図る目的で提供または盗用する行為と、報告徴収や立入検査への非協力は、命令を経ずに処罰の対象になります。
報告徴収から命令まで段階を踏む
委員会は、必要な限度で報告や資料の提出を求め、事務所に立ち入って質問や検査をすることができます。そのうえで指導と助言を行い、違反があり個人の権利利益を保護するため必要と認めるときは、違反行為の中止などを勧告します。
正当な理由がなく勧告に従わず、個人の重大な権利利益の侵害が切迫していると認められるときに命令が出されます。ただし148条3項は、安全管理措置や第三者提供の制限などの違反について、重大な権利利益を害する事実があり緊急の必要があるときは勧告を経ずに命令できると定めています。
実際の運用も、この順序で動いています。
- 令和8年8月、プロバイダ向けメールシステムへの不正アクセスで認証情報が1,223万人分漏えいし、うち761万人分のパスワードが平文で保存されていた事案では、147条に基づき安全管理措置の改善が指導されました。
- 令和7年1月、建設業界の職業紹介業者が取引先に架電して架空の事業者名を名乗り、1万人以上の氏名と携帯電話番号を取得していた事案では、不正の手段による取得に当たるとして148条1項の勧告が行われました。
- 令和7年5月、名簿販売業者が販売先の違法行為を認識しながら個人情報を提供し、特殊詐欺グループに渡っていた事案では、19条の不適正な利用に当たるとして148条3項の命令が出され、第三者提供の記録を作成していなかった点には148条1項の勧告が行われました。
法人には行為者より重い罰金が科される
民間の事業者に関係する罰則は、命令違反、個人情報データベース等の不正な提供や盗用、報告徴収や立入検査への非協力です。
▼ 民間事業者に関係する主な罰則
| 対象となる行為 | 行為者 | 法人 | 条文 |
|---|---|---|---|
| 委員会の命令に違反した | 1年以下の拘禁刑または100万円以下の罰金 | 1億円以下の罰金 | 178条・184条1項1号 |
| 業務上取り扱った個人情報データベース等を、不正な利益を図る目的で提供し、または盗用した | 1年以下の拘禁刑または50万円以下の罰金 | 1億円以下の罰金 | 179条・184条1項1号 |
| 報告や資料の提出をせず、虚偽の報告をし、または立入検査を拒み、妨げ、忌避した | 50万円以下の罰金 | 同額の罰金 | 182条・184条1項2号 |
行為者への罰金が50万円以下でも、法人には1億円以下の罰金が科される類型があります。184条1項の両罰規定によるもので、従業者が起こした事案でも法人が責任を負います。刑事罰ではない制裁として、10万円以下の過料も置かれています。
令和8年改正個人情報保護法で企業の実務はどう変わるか
令和8年改正は、データを使いやすくする方向と、リスクの高い取扱いを締める方向を同時に進めています。以下で扱う条番号は、断りのない限り改正後のものです。
公布は済んだが施行日はまだ決まっていない
改正は段階的に施行されます。本則は公布の日から起算して2年を超えない範囲内で政令が定める日からとされていますが、その政令はまだ定まっていません。e-Gov法令検索の施行予定日は2年という上限にあたる日です。罰則の再編など一部の規定には別の施行日が定められています。
委員会は令和8年7月31日に今後の取組とロードマップを、8月26日に政令と規則で定める事項の全体像を決定しています。算定方法や手続の詳細は、これから整備される政令、委員会規則、ガイドラインで固まります。
参考:個人情報保護委員会|令和8年 改正個人情報保護法について
課徴金は違反で得た利益を吐き出させる仕組み
この法律に課徴金の制度が置かれるのは初めてです。改正後の148条の3から148条の17までに、対象、算定、減額、納付の手続が置かれています。
対象になる行為は限定されています。違法な行為や不当な差別的取扱いを行うことが想定される第三者への個人情報の提供とその求めに応じた利用、27条1項に違反する個人データの提供、統計作成等の特例に違反する取扱いと提供、不正の手段で取得した個人情報の利用です。安全管理措置義務違反や漏えい等の報告義務違反は対象ではありません。これらの対価として金銭その他の財産上の利益を得た場合が対象になり、違反行為の期間を通じて防止のために相当の注意を尽くしていたと認められる場合は外れます。体制を実際に機能させていたと示せるかが分かれ目です。
自主的な報告による減額もあります。委員会規則の定めるところにより違反にあたる事実を自ら報告したときは、算定額の50%が減額されます。ただし調査が始まり納付命令が出ると分かったうえでの報告は対象外です。逆に、遡って10年以内に確定した納付命令を受け、かつその命令の日以後にも同じ対象行為をしていた場合は1.5倍になります。
参考:e-Gov法令検索|個人情報の保護に関する法律(令和8年法律第56号による改正後・未施行)
対象行為に係る本人の数が1000人を超えない場合など、政令で定める場合には納付を命じることができないという下限も置かれています。算定方法は政令待ちで、いくら課されるのかは今から見積もれません。ただし、何をしていれば対象から外れるのかは条文に書かれています。それを記録として残せる形にしておくことが、施行前にできる備えです。
委託を受けた側にも直接の義務がかかる
現行法は、委託した側が委託先を監督する仕組みです。改正後は、委託を受けた事業者自身に義務が置かれます。30条の3は、法令に基づく場合等を除き、委託された個人情報を業務の遂行に必要な範囲を超えて取り扱ってはならないと定め、再委託も含みます。
受託する側では、預かったデータを自社サービスの改善や分析に転用する運用が、契約違反にとどまらず法律違反として評価される可能性が出てきます。委託する側では、相手方が自らの義務を果たせる契約かを見ます。再委託の可否、目的外利用の禁止、監査の権限が点検の対象です。
施行前に着手できるのは棚卸しと契約の点検
改正では、16歳未満の個人情報について同意を取る相手を法定代理人に読み替える規定や、顔認証などの特定生体個人情報の通知義務も新設されます。下位法令が固まらないうちに規程を全面的に書き換えても手戻りが出ます。いま進められるのは、自社が何を持っているかの把握と契約の確認です。
▼ 施行までに着手できること
| やること | 確かめる中身 |
|---|---|
| 個人データの棚卸し | どの部署がどの個人データをどの目的で保管しているか。委託先と再委託先を含める |
| 委託契約の点検 | 再委託の可否、目的外利用の禁止、監査の権限、漏えい時の報告の分担 |
| 公表内容の確認 | 利用目的、共同利用の項目、保有個人データに関する事項の掲示 |
| 特別な類型の有無 | 16歳未満の個人情報、顔認証などの生体データを扱う業務があるか |
| 漏えい時の体制 | 誰が委員会へ報告し、誰が本人へ通知するか |
改正項目ごとの詳しい内容は、別の記事で扱っています。
まとめ:個人情報保護法への対応は弁護士にご相談ください
個人情報保護法は、個人情報を検索できる形で持つすべての事業者に適用され、義務は3つの区分に対応して積み上がります。一般の義務違反は命令を経て刑事罰に至りますが、データベース等の不正な提供や盗用、検査への非協力は命令を経ずに処罰されます。
令和8年改正では課徴金の制度が入り、委託を受けた側にも直接の義務がかかります。施行日は政令待ちですが、防止の体制を組んでいたと示せるかが課徴金の対象を分ける以上、準備は自社のデータと契約の実態を確かめるところから始まります。なお本記事は令和8年9月5日時点の法令と公表資料に基づいており、政令や委員会規則の制定により内容が変わる可能性があります。
当事務所による対策のご案内
当事務所は、ITとインターネットの分野に注力している法律事務所です。プライバシーポリシーの整備、業務委託契約の取扱条項の設計、漏えい時の報告と本人通知の対応、令和8年改正を見据えた社内体制の見直しをご相談いただけます。
個人情報保護法への対応については、下記のページをご覧ください。
カテゴリー: IT・ベンチャーの企業法務
タグ: 個人情報保護法