不正アクセス禁止法違反の事例|最近の検挙例と判決を手口別に弁護士が解説
不正アクセス禁止法違反とは、他人のIDとパスワードを無断で入力してログインしたり、システムの弱点を突いて侵入したりしたときに成立する犯罪です。その準備にあたる、IDやパスワードの不正な取得や保管も処罰の対象です。令和7年(2025年)に警察が把握した不正アクセス行為は7,190件にのぼり、違反行為全体で431件・248人が検挙されました。
最近の検挙例と判決を見ると、手口はおおむね次の5つに分かれます。
- フィッシングサイトでIDとパスワードを盗む
- 乗っ取ったゲームアカウントや証券口座でお金を得る
- 他人のIDで通信会社のサーバに入り、eSIMを取る
- 元交際相手や元従業員など、IDを知り得る身近な人がログインする
- 企業や自治体のシステムの弱点を突いて侵入する
警察が公表した検挙事例と、判決文が公開されている事件をもとに、問われた罪と刑、被害を受けた企業の責任とその後の対応を整理しました。
この記事の目次
不正アクセス禁止法違反となる行為と罰則
不正アクセス禁止法の正式名称は、不正アクセス行為の禁止等に関する法律です。ネットワークにつながったコンピュータへの無断ログインや侵入を禁じ、違反した者に刑罰を科します。法律では、IDやパスワードのようにログインに使う符号を識別符号と呼びます。禁止される行為と刑は次のとおりです。
▼ 不正アクセス禁止法で禁止される行為と法定刑
| 行為 | 内容 | 条文 | 法定刑 |
|---|---|---|---|
| 不正アクセス行為 | 他人のIDとパスワードを入力してログインする。セキュリティの欠陥を突いて侵入する | 3条・11条 | 3年以下の拘禁刑又は100万円以下の罰金 |
| 他人の識別符号の不正取得 | 不正アクセスに使う目的で、他人のIDやパスワードを手に入れる | 4条・12条1号 | 1年以下の拘禁刑又は50万円以下の罰金 |
| 不正アクセスを助長する行為 | 他人のIDやパスワードを、本人やサービスの運営者以外の者に無断で教える | 5条・12条2号・13条 | 相手の不正アクセスの目的を知っていれば1年以下の拘禁刑又は50万円以下の罰金。それ以外は30万円以下の罰金 |
| 他人の識別符号の不正保管 | 不正に取得された他人のIDやパスワードを、不正アクセスに使う目的で保管する | 6条・12条3号 | 1年以下の拘禁刑又は50万円以下の罰金 |
| 識別符号の入力を不正に要求する行為 | 正規のサービスになりすまし、IDやパスワードの入力を求めるサイトを公開したりメールを送ったりする | 7条・12条4号 | 1年以下の拘禁刑又は50万円以下の罰金 |
不正アクセス行為は、ログインして本来は制限された機能を使える状態にした時点で成立します。中の情報を見たか、悪用したかは問われません。
2025年6月1日からは、懲役と禁錮を一本化した拘禁刑が科されます。それより前の行為の判決には懲役と書かれています。禁止される行為の要件や親告罪かどうかは、次の記事で詳しく扱っています。
参考:e-Gov法令検索 不正アクセス行為の禁止等に関する法律
不正アクセス禁止法違反の最近の事例一覧
2025年以降に検挙が公表された事件と、判決文が公開された事件を一覧にしました。最後の行は刑事事件ではなく、被害を受けた側と委託先の責任が争われた民事の例です。逮捕段階の報道しかない事件は入れていません。
▼ 不正アクセス禁止法違反の最近の事例
| 行為の時期 | 事例 | 手口 | 問われた主な罪 | 結果 |
|---|---|---|---|---|
| 2023年3月〜5月 | ゲームアカウントの売買仲介サイトで他人のアカウントを乗っ取り、売上金を得た | フィッシング | 不正アクセス禁止法違反・同幇助、電子計算機使用詐欺、組織的犯罪処罰法違反 | 佐賀地裁令和7年2月12日判決。2人とも懲役3年・執行猶予4年と罰金30万円 |
| 2024年4月〜8月 | 中高生らが他人のIDで通信事業者のサーバに入り、eSIMを不正に取得した | 不正に入手したIDの使用 | 不正アクセス禁止法違反、電子計算機使用詐欺 | 2025年1月〜3月に14〜16歳の少年5人を検挙 |
| 2024年6月 | 生成AIを一部に使い、大手ECサイトに似せたフィッシングサイトを公開した | フィッシング | 不正アクセス禁止法違反(入力の不正要求) | 2025年6月に検挙 |
| 2024年10月〜11月 | 17歳の少年が決済サービスに似せたサイトで口座情報を盗み、別人名義の口座へ送金した | フィッシング | 不正アクセス禁止法違反、電子計算機使用詐欺など | 2025年中に検挙 |
| 2025年3月 | 乗っ取られた10人分の証券口座を使い、株価をつり上げた | 証券口座の乗っ取り | 不正アクセス禁止法違反、金融商品取引法違反 | 東京地裁令和8年3月23日判決。懲役3年・執行猶予5年と罰金400万円、追徴金約7,807万円 |
| 2017年12月〜2018年3月 | 学校を結ぶ教育情報ネットワークに侵入され、個人情報が流出したおそれが生じた | システムの弱点を突いた侵入 | 犯人は特定されず、民事で委託先の責任を判断 | 前橋地裁令和5年2月17日判決。委託先に約1億4,298万円の支払を命令 |
問われた罪の欄を見ると、不正アクセス禁止法違反だけで終わっている事件はほとんどありません。ログインした先で送金や売買をすれば、電子計算機使用詐欺罪や金融商品取引法違反が加わり、刑もそれに応じて重くなります。電子計算機使用詐欺罪は、他人の口座情報などを使ってコンピュータに不正な送金などの処理をさせる罪です(刑法246条の2)。
参考:国家公安委員会・総務大臣・経済産業大臣 不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(令和8年3月12日公表)
令和7年の統計にみる不正アクセスの傾向
令和8年3月12日に公表された令和7年の統計から、件数、手口、検挙された人の年齢を見ていきます。
認知件数は7,190件で証券口座の被害が急増した
令和7年の不正アクセス行為の認知件数は7,190件です。前年より1,832件、約34.2%の増加で、令和3年の1,516件と比べると5倍近い水準にあります。
不正アクセスの後に行われた行為では、ネットバンキングでの不正送金等が最も多く4,747件でした。2番目は証券会社のネット取引サービスでの不正取引等で1,484件あり、前年にはわずか2件だったことから、令和7年に入って一気に表面化した被害といえます。
検挙された手口はパスワード管理の甘さとフィッシングが上位
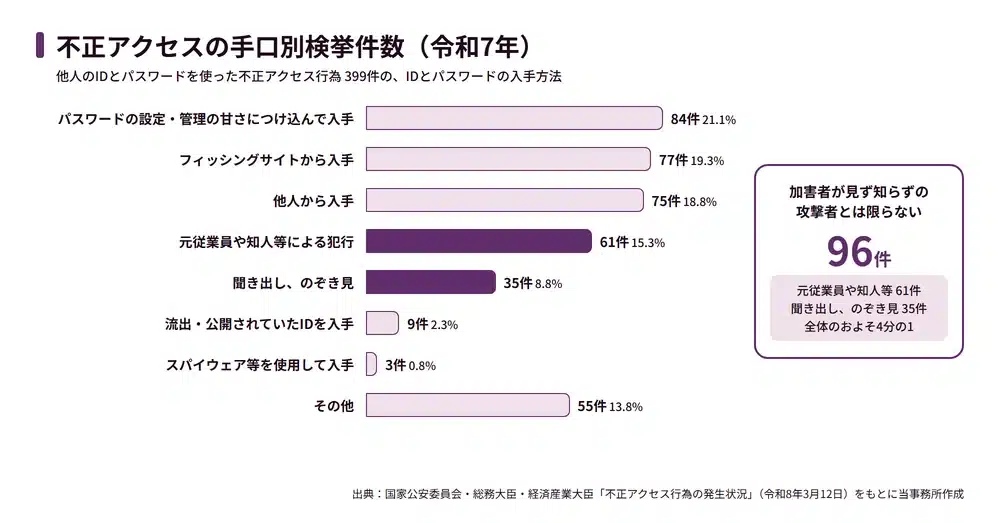
令和7年に検挙された不正アクセス行為407件のうち、399件は他人のIDとパスワードを使った型(識別符号窃用型)でした。この399件について、IDとパスワードをどうやって手に入れたかの内訳は次のとおりです。
▼ 不正アクセス行為の手口別検挙件数(令和7年・識別符号窃用型399件)
| IDとパスワードの入手方法 | 件数 | 割合 |
|---|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 84件 | 21.1% |
| フィッシングサイトから入手 | 77件 | 19.3% |
| 他人から入手 | 75件 | 18.8% |
| 識別符号を知り得る立場にあった元従業員や知人等による犯行 | 61件 | 15.3% |
| 利用権者からの聞き出し、のぞき見 | 35件 | 8.8% |
| インターネット上に流出・公開されていた識別符号を入手 | 9件 | 2.3% |
| スパイウェア等のプログラムを使用して入手 | 3件 | 0.8% |
| その他 | 55件 | 13.8% |
前年と比べて、パスワード管理の甘さにつけ込む手口は90件減り、フィッシングは36件増えました。元従業員や知人等による犯行と、聞き出し・のぞき見を合わせた96件は全体の約4分の1で、加害者が見ず知らずの攻撃者とは限りません。
不正に使われたサービスは、社員用・会員用のログインページなど利用者を限ったサイトが122件で最も多く、SNSなどのコミュニティサイトが92件で続きました。社内システムと会員向けサイトの両方が狙われています。
検挙された人の3人に1人は10代
令和7年の検挙人員248人を年齢別に見ると、20〜29歳が91人で最も多く、14〜19歳が81人で続きます。10代が全体の3割を超え、最年長は65歳でした。
14歳未満の子どもは刑法41条により処罰されませんが、令和7年には7人が触法少年(罪にあたる行為をした14歳未満の子ども)として補導され、最年少は10歳でした。友人のゲームやSNSに持ち主の承諾なくログインする行為は、年齢にかかわらず不正アクセス行為にあたりえます。14歳以上の少年は家庭裁判所で扱われ、損害が出れば保護者が賠償を求められることもあります。
参考:国家公安委員会・総務大臣・経済産業大臣 不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(令和8年3月12日公表)
手口別にみる不正アクセス禁止法違反の事例
リードで挙げた5つの手口の順に、事例を見ていきます。
フィッシングサイトでIDとパスワードを盗んだ事例
2024年6月、職業不詳の29歳の男らが、生成AIを一部に悪用して大手ECサイトに似せたフィッシングサイトを作り、公開しました。警察は2025年6月、識別符号の入力を不正に要求する行為として、男らを不正アクセス禁止法違反で検挙しています。
17歳の少年は、電子決済サービスに似せたサイトを自作し、そのURLをSNSで送っていました。だまされた相手が入力した銀行の口座情報で少年は口座にログインし、別人名義の口座にお金を移したとして、不正アクセス禁止法違反と電子計算機使用詐欺罪などで検挙されました。
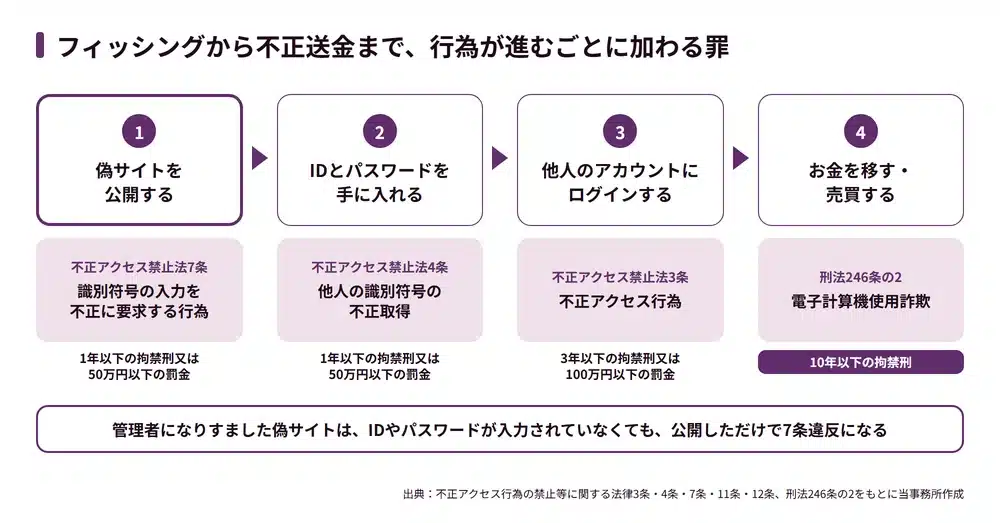
正規のサービスの管理者になりすました入力画面は、公開しただけで不正アクセス禁止法7条違反になります。IDやパスワードが1件も入力されていなくても成立します。盗んだ情報でログインすれば3条の不正アクセス行為、送金すれば刑法246条の2の電子計算機使用詐欺罪が加わり、行為が進むごとに罪が重なっていきます。
参考:国家公安委員会・総務大臣・経済産業大臣 不正アクセス行為の発生状況(令和7年の主な検挙事例)(令和8年3月12日公表)
乗っ取ったアカウントで売上金をだまし取った事例
佐賀地裁令和7年2月12日判決の事件では、ゲームアカウントの売買を仲介するサイトのログイン画面に似せたフィッシングサイトが使われました。被告人の一人は2023年3月から5月にかけて、このサイトで集めたメールアドレスとパスワードで仲介サイトに20回不正ログインしています。乗っ取った他人のアカウントで、仲間が出品した架空のゲームアカウントを購入し、代金を仲間の売上金として移す手口で、合計17万円弱を得ていました。
もう一人の被告人は、フィッシングサイトのURLを渡すなどして不正ログインを手伝ったとして、不正アクセス禁止法違反の幇助(犯罪を手助けすること)に問われました。あわせて電子計算機使用詐欺などの罪でも実行役と一緒に有罪となり、2人には同じ刑が言い渡されています。幇助の罪だけであれば、刑は正犯より減軽されます(刑法63条)。
参考:裁判所 裁判例検索 佐賀地裁令和7年2月12日判決(令和7年2月12日判決)
乗っ取られた証券口座で株価を操作した事例
2025年に急増した証券口座の乗っ取りでも、判決が出ています。東京地裁令和8年3月23日判決の事件では、犯罪組織が証券会社の個人口座10人分を乗っ取っていました。被告人は、それらの口座と自分が代表を務める会社の口座を使い、特定の株式の売買を繰り返して株価をつり上げていました。
被告人自身は口座の乗っ取りを実行していません。それでも氏名不詳者らと共謀したとして不正アクセス禁止法違反に問われ、相場操縦の金融商品取引法違反とあわせて有罪となりました。乗っ取りを担う者と共謀したと認められれば、自分でログインしていなくても共同正犯として処罰されることがあります。
警察が公表した令和7年の主な検挙事例にも、この事件が挙がっています。
参考:裁判所 裁判例検索 東京地裁令和8年3月23日判決(令和8年3月23日判決)
他人のIDで通信会社のサーバに入りeSIMを取得した事例
eSIMは、スマートフォンに内蔵された本体一体型のSIMです。SNSで結びついた14歳から16歳の中高生3人は、不正に手に入れた他人のIDとパスワードで通信事業者のサーバにログインし、契約の記録を不正に作ってeSIMを取得していました。販売して利益を得るつもりだったとされ、2025年1月から2月にかけて、不正アクセス禁止法違反と電子計算機使用詐欺罪で検挙されています。
この手口をまねた16歳の少年2人も、2025年3月に同じ罪で検挙されました。
元交際相手や元客など身近な人のSNSにログインした事例
身近な人のアカウントへの不正ログインも、検挙が続いています。メ〜テレが2026年10月20日に報じたところでは、元客の20代女性のSNSに20回不正にログインしたとして、40代の男が不正アクセス禁止法違反の疑いで逮捕されています。
交際していたころに教えてもらったパスワードや、横からのぞき見たパスワードを使う例が典型です。
家族や恋人であっても、ネットワークを通じて、持ち主の承諾なく他人のIDとパスワードを入力してログインすれば、不正アクセス行為にあたる可能性があります。以前に教えてもらったパスワードでも、別れた後や承諾の範囲を超えて使えば問題になりえます。一方、スマートフォン本体のロックを解除して中を見ただけや、ログイン済みのアプリを開いただけなら、同法の対象外と解される余地があります。それでもプライバシーの侵害として責任を問われることはあります。
職員や元従業員が社内システムにログインした事例
組織の内部の人間による不正なアクセスも後を絶ちません。大分合同新聞が2026年10月21日に報じたところでは、大分県竹田市は、庁内ネットワークに不正にアクセスして個人情報を含む約6万件のデータを取得したなどとして、50代の男性職員を停職6か月の懲戒処分にしました。市は警察に被害届を提出しています。
在職中の社員が、自分に与えられたIDで権限の範囲内のシステムに入り、業務外の目的で情報を見た場合は、アクセス制御を破っていないため、原則として不正アクセス禁止法の対象外と解されます。この場合は懲戒処分や、個人情報保護法・不正競争防止法による責任追及を検討します。一方、退職後に元のIDや同僚のIDでログインすれば、不正アクセス行為にあたりえます。
内部者の事件では立証も壁になります。知財高裁令和8年7月22日判決は、元従業員の一人が不正アクセスで元の勤務先の機密情報を取得したと認めるのは困難だとして、損害賠償などの請求を退けた一審の判断を維持しました。アクセスログが残っていないと、不正アクセスの証明はかなり難しくなります。退職者のアカウントはすぐに止め、会社が管理する業務用アカウントのログを保存しておきます。ただし、社員や退職者の私用アカウントに知っているパスワードでログインして調べると、会社側が違反に問われるおそれがあります。
参考:裁判所 裁判例検索 知財高裁令和8年7月22日判決(令和8年7月22日判決)
企業や自治体のシステムが外部から侵入された事例
外部の攻撃者がシステムの弱点を突く事件では、犯人が分からないまま終わることもあります。令和7年に検挙されたセキュリティ・ホール攻撃型の不正アクセス行為は8件にとどまりました。
前橋地裁令和5年2月17日判決はその一例です。前橋市内の学校などを結ぶ教育情報ネットワークに何者かがバックドアを仕込み、2017年12月中旬ごろから内部に入り込んで、多数の個人情報が流出した可能性が生じました。犯人が特定されないまま、ネットワークを運営する地方公共団体とシステムを構築した事業者との間で責任が争われています。
判決にみる不正アクセス禁止法違反の刑の重さ
不正アクセス禁止法違反の刑の上限は3年ですが、ほかの罪とあわせて裁かれると、それを超える刑が言い渡されることがあります。判決文が公開されている3件を比べます。平成29年判決は少し前の事件ですが、ネットバンキングのIDを盗んで合計519万円余りを不正送金させ、実刑となった例として加えました。
▼ 不正アクセス禁止法違反を含む判決の刑
| 判決 | 問われた主な罪 | 刑 | 刑を決めた主な事情 |
|---|---|---|---|
| 佐賀地裁令和7年2月12日 | 不正アクセス禁止法違反・同幇助、電子計算機使用詐欺、組織的犯罪処罰法違反 | 2人とも懲役3年・執行猶予4年、罰金30万円 | 常習的で職業的な犯行。一方で被害額は多額といえず、示談と被害弁償があり、若年で前科がない |
| 東京地裁令和8年3月23日 | 不正アクセス禁止法違反、金融商品取引法違反 | 懲役3年・執行猶予5年、罰金400万円。会社に罰金400万円。会社と被告人から7,807万3,200円を追徴 | 組織的で計画的な犯行。一方で乗っ取りは実行しておらず、犯罪歴がなく反省している |
| 東京地裁平成29年4月27日 | 不正アクセス禁止法違反、電子計算機使用詐欺、私電磁的記録不正作出・同供用、不正指令電磁的記録供用 | 懲役8年の実刑 | 不正送金の被害が519万円余り。同種前科で仮釈放された後まもない犯行で、反省の態度がない |
3件とも2025年6月1日より前の行為なので、判決には懲役と書かれています。現在の法定刑は拘禁刑です。
参考:裁判所 裁判例検索 東京地裁平成29年4月27日判決(平成29年4月27日判決)
ほかの罪とあわせて裁かれたときの刑
3件とも、不正アクセス禁止法違反だけで裁かれてはいません。電子計算機使用詐欺罪の法定刑は10年以下の拘禁刑で、不正アクセスの罪よりはるかに重い罪です。確定前の複数の罪をまとめて裁く併合罪では、最も重い罪の刑の上限の1.5倍までが上限になります。ただし、各罪の刑の上限を合計した長さを超えることはできません(刑法47条)。
平成29年判決の懲役8年は、不正アクセスの罪の上限である3年を大きく超えています。どの罪が併合罪になり、どの罪が1つの罪として扱われるかは、行為の態様によって判断が分かれます。
執行猶予がつくかどうかを分けた事情
執行猶予は、言い渡す刑が3年以下であることなどが前提です(刑法25条)。懲役8年の事件はこの前提を満たしません。そのうえで、3件の判決が刑を決めるうえで挙げた事情を整理すると次のとおりです。重みは事件ごとに異なります。
▼ 判決が刑を決めるうえで考慮した事情
| 刑を重くする方向の事情 | 刑を軽くする方向の事情 |
|---|---|
| 手口が巧妙で、常習的・職業的に繰り返している | 被害者と示談し、被害弁償をしている |
| 組織的・計画的に行っている | 前科や犯罪歴がない |
| 被害額が大きい | 事実を認め、反省している |
| 同種前科があり、仮釈放後まもなく犯行に及んだ | 家族が出廷し、監督を約束している |
佐賀地裁の事件では、電子計算機使用詐欺の被害者との示談が成立し、被害弁償金が支払われたことが刑を軽くする事情に数えられました。被害者が示談に応じるかどうかは、加害者の刑に影響します。被害を受けた企業にとっては、損害の賠償を求める交渉の材料にもなります。ただし、示談書に清算条項を入れると、後から分かった調査費用などを請求できなくなることがあるため、条件や文言は弁護士を通じて決めることをおすすめします。罰則と公訴時効の詳しい仕組みは、次の記事で扱っています。
不正アクセスの被害を受けた企業の法的責任と対応
不正アクセスを受けた企業は被害者ですが、顧客や委託先との関係では、責任を問う側にも問われる側にも立ちます。
委託先の設定不備について損害賠償が認められた事例
前橋市内の教育情報ネットワークの事件では、ネットワークを運営する地方公共団体が、データセンターの移管と構築を委託した通信事業者に損害賠償を求めました。前橋地裁令和5年2月17日判決は、事業者がファイアウォールを適切に設定して通信を制限する義務を怠ったと判断しました。そのうえで不正アクセスとの因果関係を認め、約1億4,298万円の支払を命じています。発注者が自治体の例ですが、企業が委託先に請求する場合も同じ構図です。
判決は、自治体側の管理が不適切だったとする事業者の主張も、証拠がないとして退けました。攻撃者が特定されていなくても、システムの構築や保守を担った委託先に契約上の責任を問える場合があります。ただ、責任の有無は契約でどこまでの対策を委ねていたかに左右されます。業務委託契約では、対策の範囲と水準、ログの保存と提供、事故時の報告期限、調査費用と損害の負担、賠償の上限を定めた責任制限条項を確認しておきます。
参考:裁判所 裁判例検索 前橋地裁令和5年2月17日判決(令和5年2月17日判決)
利用者から管理体制の責任を問われた事例
反対に、企業が利用者から責任を問われることもあります。2018年1月、暗号資産交換業者のシステムから暗号資産NEMが外部に不正送信される事件が起きました。事件後に出金などを止められた利用者らは、交換業者と当時の役員に対し、預けていたNEMの返還(送信)や損害賠償を求めています。
東京地裁令和4年4月27日判決は、預けていたNEMの返還を一部の利用者について命じました。一方で、利用者らが主張した仕組みを整えていても大量の不正送信は防げず、出金の停止も避けられなかったとして、損害賠償の請求を退け、役員への請求も棄却しています。企業の管理体制が十分だったかは、刑事事件とは別に民事で問われます。
参考:裁判所 裁判例検索 東京地裁令和4年4月27日判決(令和4年4月27日判決)
個人情報保護委員会への報告と本人への通知
不正アクセスで個人データが漏えいした場合や、漏えいしたおそれがある場合、企業は個人情報保護委員会に報告し、本人に通知しなければなりません(個人情報保護法26条)。不正の目的をもって行われたおそれがある行為による漏えいは、本人の数にかかわらず報告の対象です(同法施行規則7条3号)。委託を受けて個人データを扱っている事業者は委託元に通知すれば足り、本人への通知が難しい場合は公表などの代わりの措置が認められます。行政機関や地方公共団体には、同法68条が適用されます。
報告は速報と確報の2段階です。速報は、事態を知った後速やかに出します。目安は概ね3〜5日以内です(個人情報保護委員会のガイドライン)。確報は、不正の目的によるおそれがある場合、事態を知った日から60日以内に出します(同規則8条2項)。なお、令和8年7月17日に公布された改正法では、本人の権利利益の保護に欠けるおそれが少ない場合に本人への通知義務を緩和するとされています。施行は公布から2年以内の政令で定める日で、それまでは現行のルールが適用されます。
参考:個人情報保護委員会 個人情報の保護に関する法律についてのガイドライン(通則編)(令和8年6月一部改正)
刑事告訴と損害賠償請求
加害者の責任を追及する手段は、刑事告訴と損害賠償請求の2つです。被害届が被害の事実を申告するものであるのに対し、告訴は犯人の処罰を求める意思を示すものです。親告罪ではないため告訴がなくても起訴はできますが、告訴状を出せば処罰を求める意思をはっきり示せます。公訴時効は行為の時から3年で、止まるのは起訴されたときです。告訴だけでは止まらず、受理から起訴まで時間がかかるため、発覚が遅れた事件ほど早く動く必要があります。送金など別の罪が加われば、時効の期間も変わります。
損害賠償は、不法行為(民法709条)を根拠に加害者へ請求します。在職中の社員なら就業規則や雇用契約、退職後なら秘密保持誓約書など退職後も効力が残る合意、委託先なら業務委託契約に違反したとして、債務不履行(民法415条)を根拠にできる場合もあります。どちらの手続も、証拠を最初に保全しておくことが出発点です。ログイン履歴(IPアドレスと日時)、登録情報の変更履歴、管理画面の操作ログ、不正な投稿や取引の画面を、取得日時と担当者を記録して残します。ログの保存期間は短い設定のことがあるため、まず設定を確認します。
不正アクセス禁止法違反の事例に関するよくある質問
ログインしただけで何も見ていなくても罪になりますか
罪になります。不正アクセス行為の罪は、他人のIDとパスワードを入力し、本来は制限されている機能を使える状態にした時点で成立し、中のデータを見たかどうかは関係ありません。不正アクセス禁止法には未遂を罰する規定がないため、ログインに失敗しただけなら不正アクセス行為の罪にはあたりません。ただし、そのIDやパスワードを不正アクセスに使う目的で手に入れていれば、不正取得の罪が別に問題になります。
友人に自分のパスワードを教えたら罪になりますか
自分のIDとパスワードを友人に教えること自体は、不正アクセス禁止法の対象ではありません。同法5条が禁じているのは、業務その他正当な理由がないのに、他人のIDやパスワードを、サービスの運営者や本人以外の者に提供する行為です。もっとも、サービスの利用規約が共有を禁じていれば、アカウントの停止などの対象になりえます。
他人のIDやパスワードを正当な理由なく教えた場合は5条違反です。相手が不正アクセスに使うつもりだと知っていれば1年以下の拘禁刑又は50万円以下の罰金、知らなかった場合でも30万円以下の罰金の対象になります。
最近の不正アクセス事件はどこで調べられますか
確かな情報源は官公庁と裁判所の資料です。不正アクセス行為の発生状況と主な検挙事例は不正アクセス禁止法10条に基づいて毎年公表され、令和7年分は令和8年3月12日に出ました。警察庁もサイバー空間をめぐる脅威の情勢を毎年まとめています。判決は、裁判所ウェブサイトの裁判例検索で全文を読めるものがあります。報道は逮捕段階のものが多く、その後の処分まで追えないことがあります。
参考:警察庁サイバー警察局 令和7年におけるサイバー空間をめぐる脅威の情勢等について(令和8年3月)
まとめ:不正アクセスの事例から分かる企業の備え
最近の事例を手口別に見ると、IDとパスワードの入手はパスワード管理の甘さとフィッシングが中心です。元従業員や知人等による犯行と、聞き出しやのぞき見を合わせると4件に1件ほどになります。刑は不正アクセス禁止法違反だけなら上限3年ですが、不正送金などの罪とあわせて裁かれ、懲役8年の実刑となった例もあります。
不正アクセス禁止法8条は、サービスを運営する側にも、IDやパスワードの適正な管理と防御の仕組みの見直しに努めるよう求めています。退職者のアカウント停止とログの保存を日ごろから徹底し、被害が起きたら、委託先や利用者との責任関係の整理、個人情報保護委員会への報告、刑事告訴と損害賠償請求を並行して進めます。被害が疑われるときは、ログが消える前にご相談ください。
当事務所による対策のご案内
モノリス法律事務所は、IT、特にインターネットと法律の両面に高い専門性を有する法律事務所です。当事務所では、弁護士と現役のITエンジニアを含むITコンサルタントのチームで、不正アクセスや情報の持ち出しといったサイバー犯罪の被害を受けた企業の刑事告訴・被害届のサポート、不正調査、損害の回復までを取り扱っています。下記ページにて詳細を記載しております。